
تست نفوذ برابر اسکن آسیبپذیری: تفاوتها و انتخاب عملی
تست نفوذ برابر اسکن آسیبپذیری: تفاوتها و انتخاب عملی
بحث درباره تست نفوذ برابر اسکن آسیبپذیری برای مدیران امنیت، تیمهای توسعه و ذینفعان فناوری اهمیت حیاتی دارد. در این راهنما فرایندها، معیارهای تصمیمگیری، نمونههای گامبهگام و چکلیستهای عملی ارائه شده تا انتخاب روش مناسب بر پایه ریسک، منابع و اهداف کسبوکار انجام شود.
مفاهیم پایهای: تعریفها و اهداف
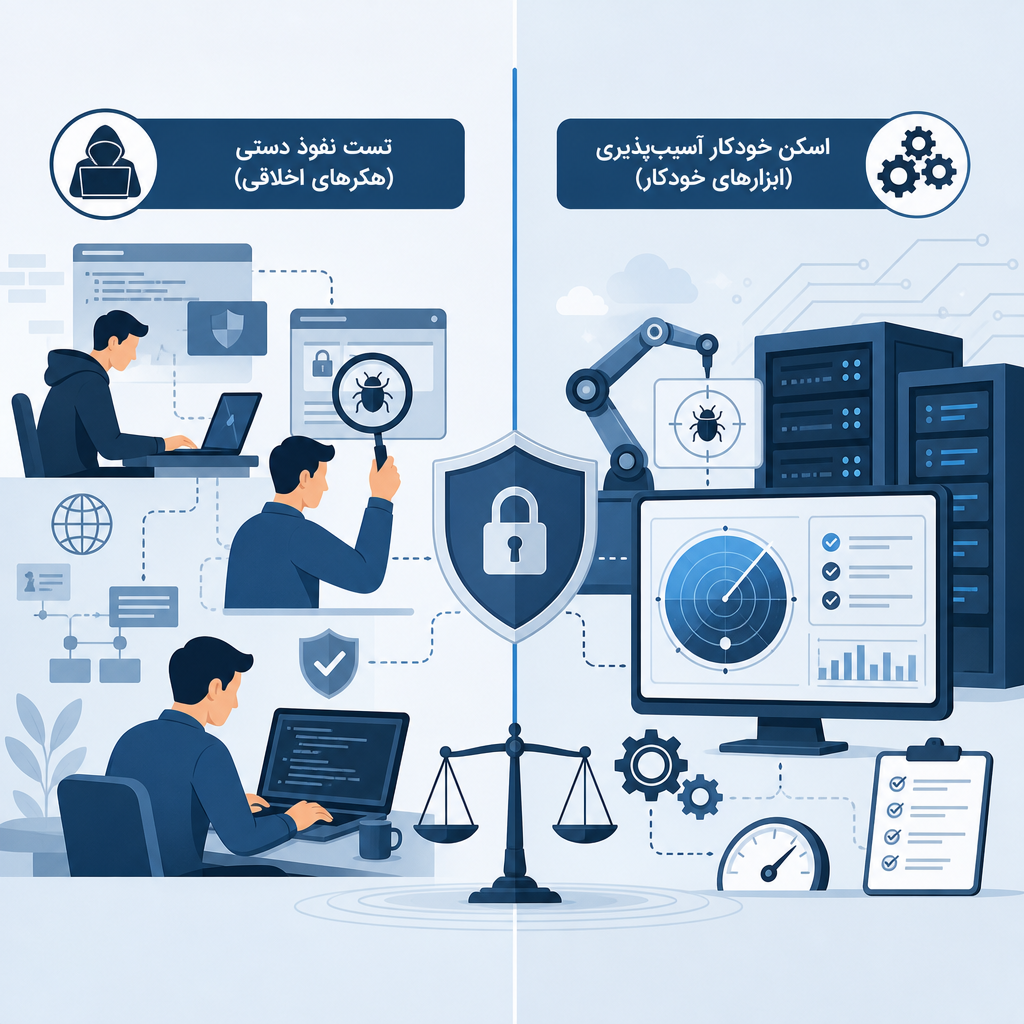
برای تصمیمگیری درست درباره تست نفوذ برابر اسکن آسیبپذیری باید هر روش و هدف آن بهطور مشخص روشن شود. اسکن آسیبپذیری عمدتاً فرآیند خودکار شناسایی ضعفهای شناختهشده با پوشش سریع است؛ در حالی که تست نفوذ ترکیبی از روشهای خودکار و دستی بوده و با تلاش کنترلشده برای بهرهبرداری، امکانپذیری و پیامدهای واقعی یک ضعف را اثبات میکند.
اسکن آسیبپذیری — تصویر کلی
اسکنرها محیط را با بانکهای داده آسیبپذیری مقایسه میکنند و لیستی از مشکلات احتمالی تولید میکنند. این روش برای پایش دورهای، مدیریت وصله و نگهداری بانک داراییها مناسب است، اما نیازمند تحلیل دستی برای کاهش مثبتهای کاذب و اولویتبندی است.
تست نفوذ — تصویر کلی
تست نفوذ برای ارائه شواهد واقعی از بهرهبرداری طراحی میشود. آزمونگرها سعی میکنند با استفاده از سناریوهای واقعگرایانه، مسیرهای حمله را شناسایی و پیامدهای فنی و تجاری را نمایش دهند. این روش برای ارزیابی ریسکهای بحرانی و تهیه مستندات اثباتپذیر ضروری است.
تست نفوذ برابر اسکن آسیبپذیری: مقایسه ساختاری
در این بخش تفاوتهای کلیدی از منظر روش اجرا، خروجی و کاربرد را بررسی میکنیم تا تیم شما بتواند انتخابی مبتنی بر نیاز و منابع داشته باشد.
| معیار | اسکن آسیبپذیری | تست نفوذ |
|---|---|---|
| روش اجرا | خودکار، تکرارشونده، مبتنی بر پایگاه داده | ترکیبی از ابزار خودکار و تحلیل دستی، شامل بهرهبرداری کنترلشده |
| هدف | کشف سریع و پایش | اثبات امکانپذیری و سنجش پیامد |
| عمق تحلیل | سطحی تا متوسط | عمیق، سناریومحور و کسبوکاری |
| هزینه و زمان | پایینتر و سریعتر | بیشتر و نیازمند برنامهریزی |
| کاربرد | پایش منظم و مدیریت دارایی در مقیاس | ارزیابی ریسکهای بحرانی و ارائه شواهد برای تصمیمگیری مدیریتی |
چه زمانی از هر روش استفاده کنیم؟
انتخاب بین روشها در چارچوب تست نفوذ برابر اسکن آسیبپذیری باید با توجه به اولویتهای زیر انجام شود:
- پایش مداوم و شاخصهای امنیتی: اسکنهای خودکار با فرکانس بالا اجرا شوند.
- پس از تغییرات ساختاری یا راهاندازی قابلیت جدید: اجرای تست نفوذ هدفمند برای بررسی امکان سوءاستفاده.
- در مواجهه با ضعفهای بحرانی با تاثیر بالا: تست نفوذ برای اثبات و تعیین اولویت اصلاح ضروری است.
- برای انطباق با استانداردها و گزارشدهی: ترکیب دورهای هر دو روش بهینه است.
فرایند ترکیبی پیشنهادی
یک چرخه اثربخش که تست نفوذ برابر اسکن آسیبپذیری را همافزا میکند، شامل گامهای مشخص زیر است. این فرایند را میتوان بهعنوان یک چکلیست عملی در سازمان پیادهسازی کرد.
- کلاسهبندی داراییها: تعیین مالک، اهمیت کسبوکاری، نوع داده و نیازمندیهای حفاظتی.
- اجرای اسکن دورهای: تعریف فرکانس بر اساس حساسیت و حجم تغییرات.
- پیشفیلتر و امتیازدهی: استفاده از ماتریس احتمال-تأثیر برای اولویتبندی خروجی اسکن.
- تست نفوذ هدفمند روی موارد با ریسک بالا: شامل تعیین محدوده و Rules of Engagement.
- مستندسازی شواهد و ارائه توصیههای فنی و مدیریتی با بازه رفع پیشنهاد شده.
- بازبینی و اعتبارسنجی: ریاسکن و در صورت لزوم retest دستی پس از رفع مشکلات.
چکلیست پیش از اجرای تست نفوذ
- تعریف دقیق محدوده و فهرست داراییها.
- نیازمندیهای زمانبندی برای انجام آزمون (پنجرههای نگهداری).
- قوانین تعامل با تیمهای عملیاتی و اطلاعرسانی داخلی.
- متدهای گزارشدهی و فرمت خروجی مورد انتظار.
- برنامه پشتیبان و بازیابی در صورت اختلال احتمالی.
شاخصهای کلیدی عملکرد (KPI)
- MTTR (زمان میانگین تا اصلاح) برای آسیبپذیریهای بحرانی.
- نرخ کاهش مثبتهای کاذب پس از تحلیل دستی.
- نسبت آسیبپذیریهای اثباتشده توسط تست نفوذ به کل یافتهها.
- درصد داراییهای دارای پوشش اسکن منظم.
مثال عملی: سناریوی گامبهگام برای یک سامانه فروش آنلاین
این سناریو نشان میدهد چگونه فرایند ترکیبی به شکل عملی اجرا میشود و چرا تست نفوذ برابر اسکن آسیبپذیری باید در چرخه مدیریت ریسک گنجانده شود.
- فهرستبرداری از سرویسها و تعیین حساسیت هر سرویس (صفحه پرداخت، پنل مدیریت، APIهای داخلی).
- اجرای اسکن خودکار شبکه و برنامههای وب برای شناسایی نقاط شروع احتمالی.
- امتیازدهی اولیه: ترکیب CVSS مانند معیارها با اهمیت کسبوکاری برای اولویتبندی.
- تست نفوذ هدفمند روی یافتههای با امتیاز بالا: آزمونگر تلاش میکند تا شواهد نفوذ یا افشای دادهها را ثبت کند، بدون آنکه خدمات را مختل سازد.
- تهیه گزارش فنی شامل مراحل بازتولید، لاگها و پیشنهادات اصلاحی با زمانبندی و مسئولیتها.
- پس از رفع، ریاسکن و در صورت نیاز retest دستی بهمنظور تأیید بسته شدن بردار حمله.
در این مثال ترکیب اسکن گسترده و تست هدفمند هم پوشش و هم اعتبار لازم برای تصمیمگیری مدیریت را فراهم میآورد.
مزایا، محدودیتها و نکات احتیاط
مزایای اسکن آسیبپذیری
- پوشش سریع و امکان اجرای مرتب در سطوح مختلف شبکه و برنامه.
- قابلیت اتوماسیون و یکپارچهسازی با گردشکار پچینگ و DevOps.
- کمک به مدیریت دارایی و شناسایی نقاط ضعف شناختهشده.
مزایای تست نفوذ
- اثبات مبتنی بر سناریو از امکان بهرهبرداری و پیامدهای تجاری.
- کشف مشکلات منطقی یا ترکیبی که اسکنرها غالباً نادیده میگیرند.
- بهبود آمادگی پاسخ به حادثه از طریق شبیهسازی حملات واقعی.
محدودیتها و نکات احتیاط
اسکن ممکن است تعداد زیادی مثبت کاذب تولید کند و تست نفوذ به زمان، هزینه و هماهنگی با عملیات نیاز دارد. پیشبینی و تعیین محدوده (scoping) و Rules of Engagement پیش از انجام تست نفوذ برای کاهش ریسک اختلال در سرویس الزامی است.
نکات اجرایی برای بهبود اثربخشی
برای بهینهسازی چرخه تست نفوذ برابر اسکن آسیبپذیری این اقدامات را در نظر بگیرید:
- ادغام نتایج اسکن با سیستم رصد و مدیریت رخداد سازمانی برای همافزایی اطلاعات.
- ایجاد فرآیند بازخورد بین تیمهای توسعه و امنیت برای کمینهسازی هزینه اصلاحات.
- آموزش فنی تیم توسعه در خصوص الگوهای خطا و اصلاحات امن.
- نگهداری بایگانی شواهد تست نفوذ برای تحلیل روند و افزایش کیفیت آزمونها.
پرسشهای متداول (FAQ)
- آیا یکی از این دو روش به تنهایی کافی است؟
- در اغلب موارد خیر؛ ترکیب اسکنهای دورهای با تست نفوذ هدفمند بهترین پوشش را فراهم میکند و خلأهای هر روش را میپوشاند.
- هر چند وقت یکبار باید تست نفوذ انجام شود؟
- بسته به ریسک و تغییرات محیط؛ برای سیستمهای حساس معمولاً سالیانه یا پس از تغییرات مهم توصیه میشود، در حالی که اسکنها میتوانند هفتگی یا ماهانه اجرا شوند.
- چگونه میتوان مثبتهای کاذب را کاهش داد؟
- با ترکیب امتیازدهی خودکار و تحلیل دستی، اعمال فیلترهای محیطی و اجرای تستهای هدفمند روی موارد با ریسک بالا میتوان نرخ مثبتهای کاذب را کاهش داد.
- منابع رسمی برای استانداردها کجا قابل دسترسی است؟
- برای دسترسی به مستندات فنی و استانداردهای مربوط به امنیت میتوانید به منابع استاندارد مراجعه کنید؛ یکی از مراجع عمومی مربوط به پروتکلها و استانداردها در دسترس است: مستندات استاندارد فنی.
- گزارش نهایی تست نفوذ باید شامل چه مواردی باشد؟
- گزارش میبایست خلاصه مدیریتی، شرح نقاط ضعف اثباتشده، شواهد فنی (لاگها و دستورات)، سناریوهای بهرهبرداری، ارزیابی پیامد و پیشنهادات فنی با اولویتبندی و زمانبندی اصلاح را در بر داشته باشد.