
راهنمای عملی برای انتخاب بهترین نودها در گردشهای کاری اتوماسیون
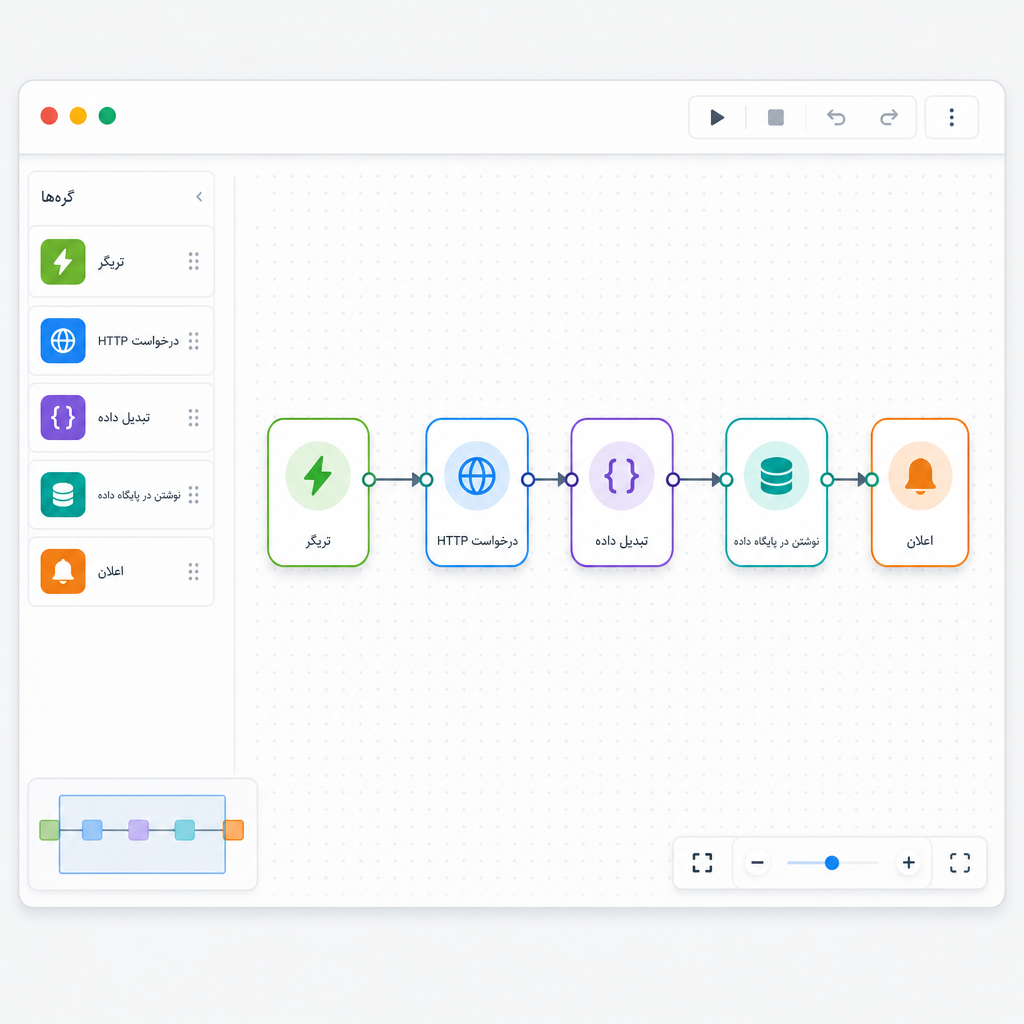
چگونه بهترین نودها را برای جریانهای کاری اتوماسیون انتخاب کنیم
در این راهنمای کاربردی معیارها و روشهای عملی برای انتخاب بهترین نودها در طراحی گردشهای کاری اتوماسیون بیان شده است. هدف ارائهٔ دستورالعملهای قابل اجرا، مثالهای پیادهسازی و چکلیستهای تست است تا گردشهای کاری قابلاعتماد، امن و مقیاسپذیر بسازید.
چرا انتخاب بهترین نودها اهمیت دارد
نودها بلوکهای سازندهٔ جریانهای کاری هستند. انتخاب بهترین نودها باعث خوانایی بیشتر، نگهداری آسانتر، کاهش خطاها و بهینهسازی منابع میشود. در مقابل، انتخاب نامناسب منجر به گردشهایی پیچیده، دشوار در دیباگ و مصرف بیرویهٔ منابع خواهد شد. در ادامه معیارهای کلیدی را مرور و هر یک را با نمونههای کاربردی توضیح میدهیم.
معیارهای کلیدی برای انتخاب بهترین نودها
برای انتخاب بهترین نودها پنج حوزهٔ مهم را در نظر بگیرید: خوانایی و نگهداری، مدیریت خطا و بازیابی، ترکیبپذیری، عملکرد و امنیت/حریم خصوصی.
خوانایی و نگهداری
- نامگذاری توصیفی: از نامهایی استفاده کنید که نقش نود را بلافاصله برساند (مثلاً "درج رکورد سفارش" بهجای "نود1").
- مستندسازی داخلی: برای هر نود شرح کوتاه، ورودی/خروجی مورد انتظار و نمونهٔ داده ذکر شود.
- اصل یک مسئولیت: هر نود یک وظیفهٔ مشخص داشته باشد تا تغییرات آینده سادهتر شود.
مدیریت خطا و بازیابی
- پیکربندی retry و backoff: امکان تنظیم سیاستهای retry برای نودها فراهم باشد.
- تعریف مسیرهای خطا: مسیرهای مجزا برای لاگ و آلارم و ریپروسه در نظر بگیرید.
- اطمینان از idempotency: عملیات تکرارشونده باید حالت سیستم را ناپایدار نکند.
ترکیبپذیری
- پشتیبانی از پروتکلهای استاندارد: HTTP، WebSocket، gRPC، پایگاهدادهها و صفها.
- پیکربندی احراز هویت: توانایی تنظیم هدرها، پارامترها و توکنها برای اتصال ایمن.
- تبدیل داده: قابلیت نگاشت فیلدها و تبدیل فرمتها (JSON/XML/CSV).
عملکرد
- مصرف منابع بهینه: نودها باید حافظه و زمان اجرا را مدیریت کنند و از پردازش دستهای پشتیبانی کنند.
- کنترل concurrency: امکان محدودسازی همزمانی و throttling برای جلوگیری از بارگذاری بیش از حد.
- قابلیت آسنکرون: توانایی برونسپاری کارهای سنگین به صف یا سرویس مستقل.
امنیت و حریم خصوصی
- مدیریت امن اسرار: رمزنگاری، مدیریت کلیدها و توکنها بهصورت مرکزی.
- دسترسی مبتنی بر نقش: تفکیک دسترسیها و اصل حداقل اجازه.
- لاگ امن: پاکسازی دادههای حساس قبل از ثبت لاگ و استفاده از لاگهای ساختاریافته.
فهرست عملی: انواع نودهای کلیدی و زمان استفاده از هر کدام
| رده نود | کارکرد اصلی | زمان استفاده |
|---|---|---|
| تریگر | شروع جریان با رویداد یا زمانبندی | هنگامی که جریان باید به رویداد خارجی یا زمان پاسخ دهد |
| درخواست HTTP | ارسال/دریافت داده از APIها | ارتباط با سرویسهای خارجی یا داخلی |
| تبدیل داده / اسکریپت | تغییر، محاسبه یا اعتبارسنجی داده | زمانی که داده نیاز به پردازش قبل از ارسال یا ذخیره دارد |
| پایگاهداده | خواندن/نوشتن رکوردها | برای ثبت نتایج، آمار یا همگامسازی وضعیت |
| اعلان | ارسال هشدار یا گزارش | اطلاعرسانی به کاربران یا تیمها |
| کنترل مسیر | مسیردهی شرطی و تصمیمگیری | تصمیمگیری براساس محتوای داده |
| مدیریت دستهای | تقسیم پردازش برای کنترل بار | پردازش حجم بالا بهصورت قابل مقیاس |
مثال عملی: پیادهسازی یک گردش کاری ایمن و قابل نگهداری
در این نمونه، یک گردش دریافتکنندهٔ وبهوک را میسازیم که ورودی JSON را اعتبارسنجی، پردازش دستهای و ذخیرهسازی میکند و در انتها اعلان ارسال مینماید. این مثال نکات مربوط به انتخاب بهترین نودها را در هر مرحله نشان میدهد.
مرحله ۱ — تعریف تریگر وبهوک و احراز هویت
- تریگر HTTP با لاگ اولیهٔ ساختاریافته بسازید.
- امضای HMAC یا توکن را بررسی کنید؛ درخواستهای نامعتبر را سریع رد کنید.
- در صورت ترافیک بالا، درخواستها را به صف ارجاع دهید تا نودهای پردازشی پایدار بمانند.
مرحله ۲ — اعتبارسنجی و پاکسازی
از شِما (مثلاً JSON Schema) یا نود اسکریپت برای تایید فیلدها و نوع دادهها استفاده کنید. خطاهای اعتبارسنجی باید با کدهای پاسخ مناسب و پیامهای ساختاریافته برگردانده شوند تا قابل اتومات برای سیستمهای نظارتی باشند.
مرحله ۳ — تبدیل و نگاشت داده
نودهای تبدیل را برای فرمتبندی تاریخها، حذف فیلدهای غیرضروری و محاسبهٔ فیلدهای مشتق بهکار ببرید. هر تبدیل باید مستندسازی و دارای تست واحد باشد.
مرحله ۴ — ذخیره و پردازش دستهای
برای عملیات سنگین، دادهها را در صف قرار دهید و پردازشهای طولانیمدت را به workerهای مستقل بسپارید تا نود اصلی آزاد بماند. در پایگاهداده از تراکنشها و مکانیزم قفل مناسب استفاده کنید.
مرحله ۵ — اعلان و مسیرهای خطا
در مسیر موفقیت خلاصهای از عملیات به سیستم اعلان ارسال و در مسیر خطا لاگ کامل و هشدار برای تیم پشتیبانی تولید کنید. مسیرهای خطا باید امکان ریتری یا پردازش جبرانی داشته باشند.
نکات عملی و نمونه پیکربندی
- برای نودهای HTTP زمانانتظار معقول و retry با backoff نمایی تعریف کنید.
- برای هر نود متادیتا (مانند نسخه، تاریخ ایجاد و مسئول) نگهداری کنید تا بازگرداندن علت خطا ساده شود.
- در محیط تست از دادههای شبیهسازیشده استفاده نموده و سناریوهای خطا را نیز آزمایش کنید.
بهینهسازی عملکرد و مقیاسپذیری برای بهترین نودها
برای رسیدن به بالاترین بازده، بهینهسازی باید در سطوح مختلف انجام شود. انتخاب بهترین نودها شامل در نظر گرفتن الگوهای مقیاسپذیری، مانیتورینگ و مدیریت منابع است.
الگوهای مفید
- جدا کردن تولید و مصرف از طریق صف پیام برای کاهش coupling و کنترل جریان داده.
- پردازش دستهای برای کاهش فراخوانیهای مکرر به سرویسهای خارجی و کاهش هزینهٔ API.
- تنظیم poolهای worker و محدودیت concurrency برای نودهایی که بار بالایی دارند.
- اجرای retry با backoff نمایی و سقف تعداد تلاشها برای جلوگیری از بارگذاری اضافی.
شاخصهای کلیدی که باید رصد شوند
- latency هر نود، نرخ خطا و مصرف CPU/حافظه
- طول صفها و نرخ پردازش برای شناسایی گلوگاهها
- فرکانس retry و نوع خطاها برای تعیین مشکلات رفتاری یا موقتی
ابزارها و روشهای تست و دیباگ
تست و دیباگ گردشها باید شامل اجرا با دادههای واقعیشبیهسازی شده، لاگبرداری ساختاریافته و تستهای اتوماتیک باشد تا اطمینان از عملکرد صحیح بهترین نودها حاصل شود.
- تست واحد برای نودهای تبدیل و اعتبارسنجی بنویسید.
- تستهای انتها به انتها برای سناریوهای کلیدی در CI اجرا کنید.
- لاگهای ساختاریافته (JSON) را به یک سامانهٔ متمرکز ارسال و داشبوردهای KPI بسازید.
- نسخهبندی جریانها و امکان بازگشت به نسخهٔ قبلی هنگام انتشار را فعال کنید.
برای اطلاعات پایهای درباره وبهوکها و طراحی آنها میتوانید یک مرجع عمومی مثل صفحهٔ معرفی وبهوکها را مطالعه کنید: مقدمهٔ وبهوکها.
چکلیست عملی هنگام انتخاب نود
این چکلیست را برای هر نود بالقوه اجرا کنید تا از انتخاب بهترین نودها اطمینان حاصل شود:
- آیا نود مدیریت خطا و retry را پشتیبانی میکند؟
- آیا میتوان concurrency را تنظیم یا محدود کرد؟
- آیا ورودی/خروجی بهصورت ساختاریافته لاگ میشود؟
- آیا اسرار و توکنها بهصورت ایمن مدیریت میشوند؟
- آیا عملکرد نود متناسب با حجم مورد انتظار است؟
- آیا نام و مستندسازی نود واضح و کافی است؟
پرسشهای متداول (FAQ)
۱. چه نودی برای اتصال به API خارجی مناسب است؟
نودی که امکان تنظیم هدرها، تایماوت، retry و مدیریت نرخ را دارد، مناسب است. برای APIهای کند یا ناپایدار بهتر است از صف و پردازش ناهمزمان بهره ببرید.
۲. محاسبات را در نود انجام دهم یا در سرویس جداگانه؟
عملیات سبک و کوتاه را میتوان داخل نود انجام داد اما برای پردازشهای طولانی یا سنگین از سرویس جداگانه استفاده کنید تا جریان اصلی بلوک نشود.
۳. چگونه دادههای حجیم را پردازش کنیم؟
دادهها را به بستههای کوچک تقسیم، از پردازش دستهای استفاده و وضعیت هر بسته را ذخیره کنید تا در صورت خطا تنها همان بسته دوباره پردازش شود.
۴. چگونه نودها را ایمن کنیم؟
از توکنهای کوتاهمدت، مدیریت متمرکز اسرار، رمزنگاری و جداسازی دسترسیها استفاده کنید. لاگها را قبل از ذخیره پاکسازی کنید تا اطلاعات حساس حفظ شوند.