
مانیتورینگ لاگآنالیز هاستینگ: اصول، ابزارها و روشهای عملی
مانیتورینگ لاگآنالیز هاستینگ: اصول، ابزارها و روشهای عملی
مانیتورینگ لاگآنالیز هاستینگ یکی از پایهایترین لایههای مدیریت سرویسهای میزبانی است که پایایی، عملکرد و امنیت را تضمین میکند. این متن، با تمرکز بر راهکارهای کاربردی و چکلیستهای قابل اجرا، چارچوبی برای طراحی، پیادهسازی و بهینهسازی جریان لاگ در محیطهای تولیدی ارائه میدهد؛ هدف کاهش زمان کشف مشکل، بهبود واکنش و مدیریت هزینههاست.
مانیتورینگ لاگآنالیز هاستینگ
وقتی روی «مانیتورینگ لاگآنالیز هاستینگ» کار میکنید، باید هم زمان دو هدف را دنبال کنید: تبدیل حجم عظیم دادهٔ خام به سیگنالهای مفید، و ارائهٔ این سیگنالها به افراد مناسب در زمان مناسب. لاگها منبع اصلی برای تحلیل علت ریشهای (root cause analysis)، شناسایی رخدادهای امنیتی و پایش تجربهٔ کاربر هستند. بدون ساختار و قواعد مناسب، حجم لاگها به هزینه و نویز تبدیل میشود؛ با طراحی درست، همان لاگها ابزار تصمیمگیری و پیشبینی خواهند شد.
انواع لاگهای حیاتی و موارد مصرف هر کدام
تفکیک لاگها بر اساس منبع و هدف، پایهٔ یک سیستم مؤثر است:
- لاگ دسترسی (Access): ثبتگر درخواستهای ورودی؛ برای تحلیل ترافیک، نرخ خطا و الگوهای استفاده کاربردی است.
- لاگ خطا (Error): نقطهٔ شروع دیباگ؛ برای تعیین نقاط شکست سرویس و پیگیری استثناءها ضروری است.
- لاگ سیستم (System): وضعیت سرویسهای پایه و سامانهعامل را نشان میدهد؛ برای تشخیص ناپایداری سختافزار یا سرویسهای زیرساختی کاربرد دارد.
- لاگ اپلیکیشن (Application): وقایع کسبوکاری، تراکنشها و پیامهای سطح برنامه را ثبت میکند؛ برای تحلیل عملکرد و محاسبهٔ شاخصهای کسبوکار ضروری است.
- لاگ امنیتی: تلاشهای ورود، خطاهای احراز هویت و تغییر مجوزها را ثبت میکند؛ پایهٔ ممیزی و پاسخ به رخدادهای امنیتی است.
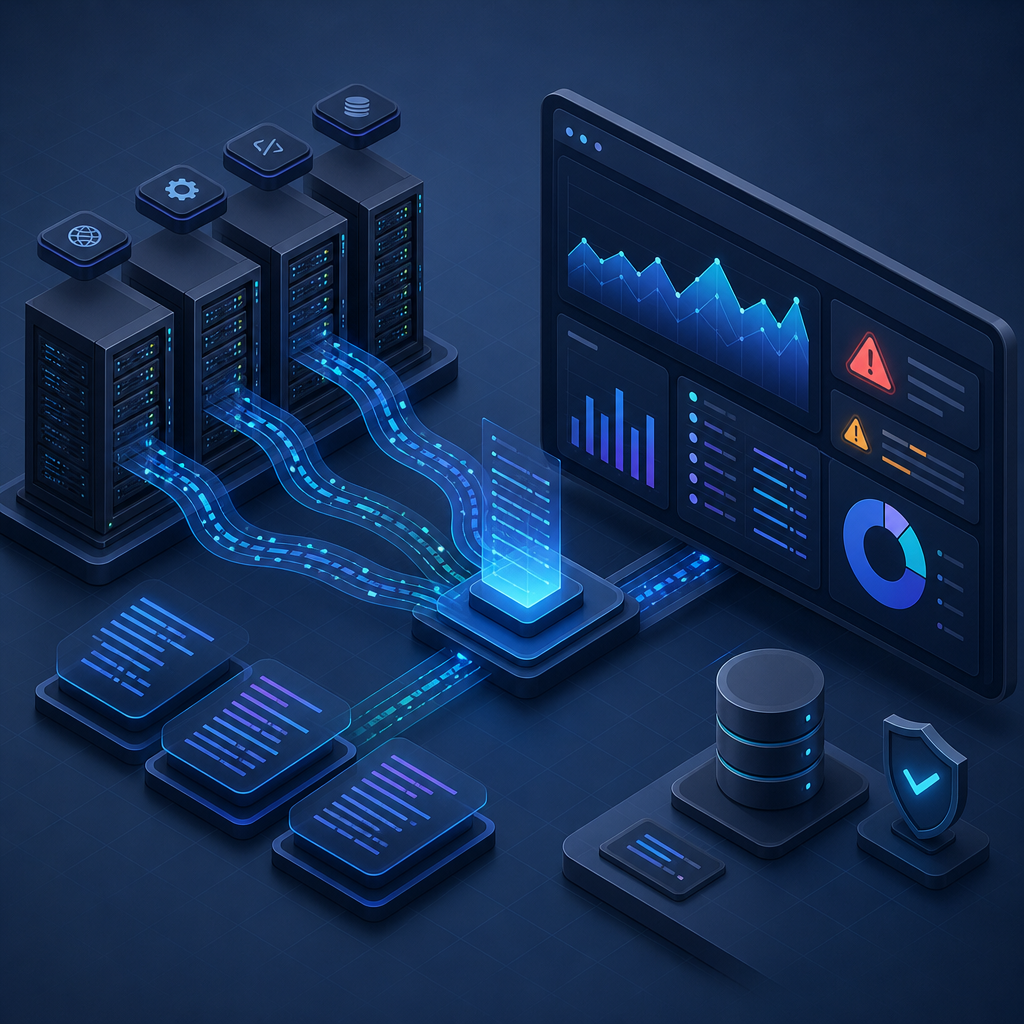
عناصر کلیدی یک معماری مانیتورینگ لاگآنالیز هاستینگ
معماری باید سه هدف را همزمان برآورده کند: دوام (reliability)، کارایی (performance) و قابلیت تحلیل (observability). اجزای اصلی عبارتاند از:
- جمعآوریکننده لاگ: عامل سبک نصبشده روی سرورها یا کانتینرها برای خواندن فایلها یا دریافت جریان لاگ از stdout.
- انتقال و صفبندی: لایهای با بافر محلی، رمزنگاری در مسیر و بازفرست خودکار درصورت قطعی برای تضمین عدم از دست رفتن لاگ.
- ذخیرهسازی مرکزی: ایندکس و نگهداری ساختاریافته برای جستجو و تحلیل تاریخی.
- پردازش و غنیسازی: پارسینگ، نرمالسازی زمانها، استخراج شناسهها و اضافهکردن تگها برای همبستگی بین لاگها.
- نمایش و داشبوردینگ: ویژوالایز کردن KPIها، روندها و دسترسی سریع به لاگِ متناظر.
- هشداردهی و واکنش: تعریف قوانین مبتنی بر روند و الگو، کانالهای اعلان و اجرای رویههای خودکار برای کاهش MTTR.
نکات طراحی و بهترین شیوهها
در طراحی عملی این موارد را رعایت کنید:
- از فرمتهای ساختیافته (مثلاً JSON یا key=value) استفاده کنید تا جستجو و فیلتر ساده باشد.
- پیش از انتقال، دادههای حساس را ماسک یا حذف کنید تا با قوانین حریم خصوصی همپوشانی داشته باشید.
- سیاست نگهداری دادهها را براساس نیاز کسبوکار و هزینه ذخیرهسازی تعریف کنید و آن را بهصورت خودکار اعمال کنید.
- نمونهبرداری هوشمند برای ترافیک زیاد را تنظیم کنید تا لاگهای نمایندهٔ کافی برای تحلیل نگهداری شوند بدون افزایش هزینهٔ بیمورد.
- لاگها را با شناسهٔ تراکنش (request_id) و تگهای محیطی همبسته کنید تا پیگیری بین سرویسها امکانپذیر شود.
- نسخهٔ قالب لاگ (schema) را مستندسازی کنید و تغییرات را کنترلشده اعمال کنید تا پردازش پایدار بماند.
نمایش دادهها و KPIهای پایه
داشبوردها باید برای گروههای مختلف مخاطب تنظیم شوند: اپراتورها، مهندسان و مدیران. ویجتهای پیشنهادی:
- نرخ خطا (درصد خطا یا تعداد خطاها در دقیقه) تفکیکشده بر حسب نوع (4xx، 5xx).
- پرسنتایلهای زمان پاسخ (P50، P95، P99) برای شناسایی مشکلات تجربهٔ کاربری.
- مصرف منابع مرتبط با ترافیک: CPU، حافظه، I/O.
- نقشهٔ توزیع جغرافیایی درخواستها و نقاط مبدأ غیرعادی.
- گزارشهای روند روزانه/هفتگی/ماهیانه با لینک مستقیم به لاگهای نمونه.
مثال عملی: راهاندازی جریان لاگ برای یک سرور وب (گامبهگام)
یک راهنمای عملی ساده برای پیادهسازی جریان لاگ بدون اشاره به نام ابزارها:
- فعالسازی لاگ ساختیافته: خروجی وبسرور را به JSON یا key=value تنظیم کنید. نمونه:
{"ts":"2026-01-01T12:00:00Z","path":"/api/v1","status":200,"rt_ms":123} - نصب جمعآوریکننده محلی: عامل را برای خواندن لاگها و ارسال به صف مرکزی پیکربندی کنید. گزینههایی برای نمونهبرداری و فیلتر قبل از ارسال داشته باشید.
- انتقال امن: از TLS و احراز هویت بین عامل و سرور مرکزی استفاده کنید. لاگهای امنیتی را در کانال جداگانه ارسال کنید تا دسترسی محدودتری اعمال شود.
- پردازش و نرمالسازی: زمانها را به یک تایمزون مشترک تبدیل کنید، request_id را تزریق کنید و فیلدهای ضروری را ایندکس نمایید.
- تعریف داشبورد و هشدار: ویجت نرخ خطا، زمان پاسخ و مصرف منابع ایجاد کنید. هشدارها را مبتنی بر افزایش ناگهانی یا روند تعریف کنید، نه مقدار مطلق تنها.
- بازخورد و تنظیم: پس از ۲–۴ هفته، قواعد هشدار و نمونهبرداری را براساس دادههای واقعی بازبینی کنید.
برای مطالعهٔ مشخصات پیامهای لاگ و فرمتهای استاندارد میتوانید به سند RFC مربوط مراجعه کنید: RFC 5424.
محاسبهٔ ظرفیت ذخیرهسازی: یک فرمول ساده
برای برآورد اولیهٔ نیاز ذخیرهسازی از فرمول زیر استفاده کنید:
حجم روزانه ≈ میانگین اندازهٔ یک لاگ (بایت) × تعداد رخدادها در هر ثانیه × 86400
مثال سریع: اگر میانگین اندازه 600 بایت و رخدادها 50 در ثانیه باشند:
حجم روزانه ≈ 600 × 50 × 86400 ≈ 2,592,000,000 بایت ≈ 2.59 گیگابایت در روز.
این برآورد را برای نگهداریهای مختلف (30 روز، 90 روز) ضرب کنید و استراتژیهایی مثل فشردهسازی، نمونهبرداری و حذف ایندکس را برای کاهش هزینه به کار ببرید.
نمونه قوانین هشدار و رویه پاسخ (نمونههای عملی)
قواعد باید مبتنی بر روند و همبستگی باشند تا هشدار کاذب کاهش یابد. نمونه قواعد به صورت شبهکد:
IF (rate(5xx, last_5m) > 5 × avg(rate(5xx), last_7d))
  THEN notify(ops_channel) AND trigger(rollback_or_restart_service)

IF (P95_response_time > 3 × P95_baseline AND consecutive_intervals ≥ 2)
  THEN capture_sample_logs(100) AND notify(oncall)

IF (requests_from_same_region > threshold AND anomaly_score > 0.8)
  THEN apply_rate_limit(region) AND notify(security)
هر قانون باید یک runbook داشته باشد که شامل اقدامات دستی، اسکریپتهای اجرایی و چکلیست بررسی پس از رفع مشکل باشد.
سیاست نگهداری، آرشیو و مدیریت هزینه
یک نمونه سیاست قابل تنظیم:
- لاگ دسترسی: نگهداری کامل ۳۰ روز، سپس ایندکسبرداری ماهیانه برای ۱۲ ماه.
- لاگ خطا و امنیتی: نگهداری کامل ۹۰ روز، سپس آرشیو فشرده برای ۳۶ ماه (برای ممیزی).
- لاگ اپلیکیشن: نگهداری ۱۸۰ روز با نمونهبرداری برای تراکنشهای با ارزش کسبوکار.
روشهای کاهش هزینه: فشردهسازی ستونهای متنی، ایندکسگذاری انتخابی و حذف فیلدهای غیرضروری قبل از ذخیرهسازی.
امنیت، حریم خصوصی و انطباق
نکات ضروری برای حفاظت از دادهها:
- فیلتر یا ماسک دادههای حساس (مانند شمارههای کارت یا توکنها) پیش از ارسال.
- کنترل دسترسی مبتنی بر نقش (RBAC) و اصل کمترین امتیاز برای دسترسی به لاگها.
- ثبت و نگهداری گزارشهای دسترسی برای امکان ممیزی و بررسی تغییرات.
- حذف ایمن دادهها طبق سیاستهای قانونی و داخلی.
شروع سریع با منابع محدود: چکلیست عملی
- فعال کردن لاگ ساختیافته برای وبسرور و اپلیکیشن.
- نصب یک جمعآوریکننده سبک با بافر محلی و ارسال امن.
- ساخت سه داشبورد: سلامت کلی، خطاها و تاخیرها.
- تعریف دو قانون هشدار اولیه: افزایش سریع خطاها و افزایش نمایی زمان پاسخ.
- بازبینی قوانین هر دو هفته برای کاهش هشدارهای کاذب.
این حداقلِ عملی به تیمهای کوچک اجازه میدهد سطح پایهٔ مشاهدهپذیری را برقرار کنند و به مرور ظرفیت را گسترش دهند.
پرسشهای متداول (FAQ)
چطور با بودجه محدود شروع کنم؟
با فعال کردن لاگ ساختیافته در مؤلفههای کلیدی و نصب یک عامل سبک با بافر محلی شروع کنید. روی چند KPI محدود تمرکز کنید و سیاست نمونهبرداری را از ابتدا اعمال نمایید.
چه معیارهایی برای هشدار مهمترند؟
نرخ خطا، پرسنتایلهای زمان پاسخ (P95/P99) و تغییرات ناگهانی در مصرف منابع اولویت دارند. تمرکز روی روندها از اهمیت بیشتری نسبت به مقدار لحظهای برخوردار است.
چگونه از جریان لاگ برای بررسی علت ریشهای استفاده کنم؟
اطمینان حاصل کنید که هر درخواست یک شناسهٔ یکتا (request_id) دارد و این شناسه در تمام لاگهای مرتبط عبور میکند. سپس با جستجوی این شناسه میتوان توالی رویدادها را بازسازی و علت را شناسایی کرد.
جمعبندی — مانیتورینگ لاگآنالیز هاستینگ
مانیتورینگ لاگآنالیز هاستینگ فرایندی چندلایه است که نیازمند طراحی دقیق، انتخاب معیارهای مناسب و اجرای قوانین هشدار هوشمند است. با پیادهسازی گامبهگام، تعریف سیاستهای نگهداری و بازبینی مستمر، میتوان سیستمی قابل اتکا ساخت که زمان کشف و رفع خطاها را کاهش دهد و ریسکهای امنیتی را محدود کند. شروع از موارد پایه، استفاده از فرمتهای ساختیافته و تنظیم نمونهبرداری و ایندکسگذاری، مسیر عملی برای توسعهٔ ظرفیت نظارتی است.