
مجازیسازی مقابل کانتینر: مقایسه فنی، عملکرد و راهبرد استقرار
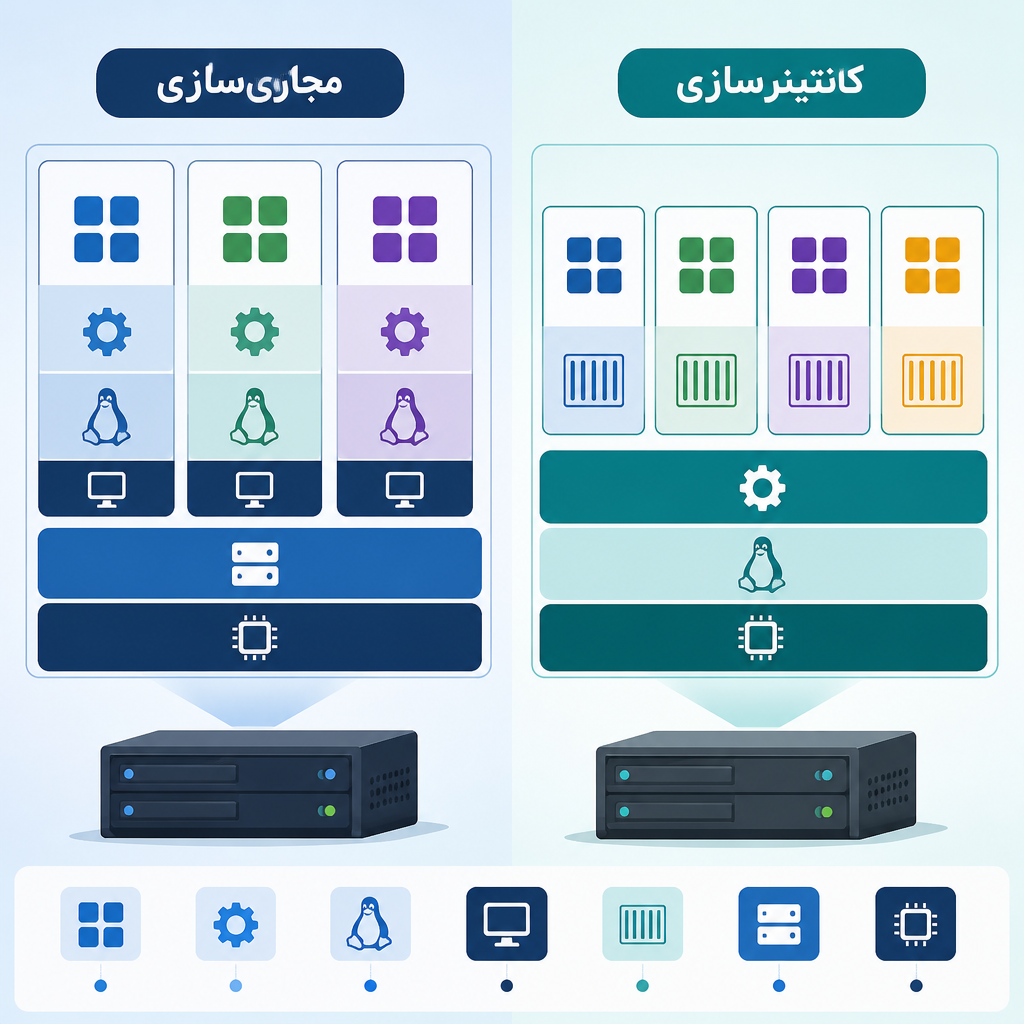
مجازیسازی مقابل کانتینر: مقایسه فنی، عملکرد و راهبرد استقرار
این راهنمای فنی «مجازیسازی مقابل کانتینر» بهصورتی عملیاتی برای مهندسان و تصمیمگیرندگان نوشته شده است؛ هدف ارائه معیارهای سنجش، نکات امنیتی، چکلیست مهاجرت و مثالهای کاربردی است تا انتخاب یا ترکیب مناسب بر اساس نیازهای پروژه انجام شود.
مجازیسازی مقابل کانتینر: تعریفها و تفاوتهای بنیادی
در سطح پایه، مجازیسازی به اجرای چندین سیستمعامل مجزا روی یک سختافزار فیزیکی با واسطههای نرمافزاری میپردازد؛ هر نمونه محیطی مجزا با هسته و فضای کاربری مخصوص دارد. کانتینرها hingegen فرایندها و وابستگیهای اپلیکیشن را در فضای جداسازیشده اجرا میکنند و کرنل میزبان را به اشتراک میگذارند. این تفاوت بنیادی روی سربار، زمان راهاندازی، مقیاسپذیری و مدل امنیتی تأثیر میگذارد.
هسته معماری و اثرات عملی
ساختار و لایهها
- مجازیسازی: هر ماشین مجازی شامل سیستمعامل کامل، کرنل و درایورهاست؛ لایه مجازیساز منابع سختافزاری را به نمونهها تخصیص میدهد و ایزولاسیون سطح بالاتری فراهم میکند.
- کانتینر: کانتینرها فضای کاربری و وابستگیها را بستهبندی میکنند و کرنل میزبان را به اشتراک میگذارند؛ نتیجه بستههای سبکتر، راهاندازی سریعتر و استفاده بهینهتر از حافظه و CPU است.
پیامدهای عملی
اگر برنامهها نیاز به توزیع سیستمعاملهای مختلف یا دسترسی به قابلیتهای کرنلی خاص دارند، مجازیسازی مناسبتر است. برای چابکی توسعه، استقرار سریع و تراکم بالای سرویسها، کانتینرها مزیت دارند. در بسیاری از پیادهسازیها ترکیب هر دو رویکرد — اجرای کانتینرها درون ماشینهای مجازی مجزا — توازن بین ایزولاسیون و کارایی را فراهم میکند.
مقایسه عملکرد، منابع و هزینهها
سه معیار کلیدی برای بررسی عملی عبارتاند از: سربار پردازشی، زمان راهاندازی و هزینه کل مالکیت.
| شاخص | مجازیسازی (VM) | کانتینر |
|---|---|---|
| سربار پردازشی | بیشتر؛ هر VM سیستمعامل مستقل دارد | کمتر؛ اشتراک کرنل و لایههای سبک |
| زمان راهاندازی | طولانیتر؛ ممکن است چند دقیقه | کوتاه؛ معمولاً ثانیه تا چند ثانیه |
| چگالی سرویس | کمتر؛ تعداد VM محدودتر است | بیشتر؛ تعداد کانتینرها روی همان هاست بیشتر است |
| هزینه نگهداری | مدیریت سیستمعامل، وصلهها و تصاویر کامل | نیاز به مدیریت تصاویر سبک، رجیستری و سامانهٔ ارکستریشن |
نکتهٔ مهم: هزینه کلی به الگوی بار کاری، نیاز به مقیاس دینامیک و توان مدیریتی سازمان بستگی دارد؛ کانتینرها در مقیاس میتوانند هزینهٔ سختافزار را کاهش دهند اما پیچیدگی عملیاتی افزایش یابد.
پایداری، ذخیرهسازی و شبکه
مدیریت دادهها برای برنامههای stateful
برنامههای stateful نیازمند طراحی دقیق ذخیرهسازی ماندگار هستند. در مدل مجازیسازی، snapshot کامل ماشین و ابزارهای ذخیرهسازی تعریفشده میتوانند بازیابی سریع را ممکن سازند. در معماری کانتینری، باید از حجمهای ماندگار یا سرویسهای ذخیرهسازی خارجی برای حفظ دادهها استفاده کرده و نسخهبرداری و نقطههای بازگشت را تعریف کنید.
شبکهبندی و محدودسازی ترافیک
کانتینرها معمولاً قابلیتهای شبکهای سطح بالا برای تفکیک ترافیک میان میکروسرویسها ارائه میکنند؛ اما طراحی سیاستهای شبکه، محدودسازی دسترسیها و مدیریت سرویسهای داخلی الزامی است. در معماری مجازیسازی، مدل شبکه بیشتر شبیه شبکههای سنتی بوده و میتوان از ابزارهای شبکهای موجود برای تفکیک ترافیک استفاده کرد.
امنیت و ایزولاسیون
هر دو رویکرد سطحی از ایزولاسیون را تأمین میکنند اما مدل تهدید و سطح ایزولاسیون متفاوت است. تصمیمگیری باید بر پایه حساسیت دادهها و نیازهای انطباق انجام شود.
راهنمای سختسازی گام به گام
- تفکیک محیطها: توسعه، تست و تولید را جدا کنید و از حسابها و کلیدهای متفاوت استفاده کنید.
- اصل حداقل امتیاز: حداقلیترین دسترسی برای کاربران و سرویسها تعریف شود.
- بهروزرسانی منظم میزبان: بهروزرسانی کرنل و بستههای پایه را برنامهریزی کنید.
- جداسازی شبکه: قوانین فایروال و سیاستهای دسترسی داخلی برای جلوگیری از حرکت جانبی اعمال شود.
- اسکن تصاویر: تصاویر و بستههای اجرایی قبل از استقرار اسکن شده و نسخهبندی شوند.
- محدودسازی منابع: سیاستهای CPU، حافظه و I/O برای هر نمونه تعریف شود تا حملات منابعی کنترل شود.
- نظارت مستمر: لاگ، متریک و هشدارها برای شناسایی الگوهای غیرعادی فعال باشد.
موارد کاربرد، الگوهای استقرار و تصمیمگیری
چند الگوی مرسوم و معیارهای انتخاب:
- بارهای ترکیبی با نیاز به چند سیستمعامل یا ماژولهایی که به قابلیتهای کرنل متفاوت نیاز دارند: مجازیسازی مناسبتر است.
- برنامههای میکروسرویس، چرخه توسعه سریع و محیطهای آزمایشی تکرارشونده: کانتینرها سرعت و چابکی بیشتری فراهم میکنند.
- الگوی ترکیبی: استفاده از ماشینهای مجازی برای جداسازی میزبان و اجرای کانتینرها درون آنها برای توازن بین امنیت و بهرهوری.
چارچوب تصمیمسازی سریع
برای تصمیمگیری سریع سه معیار را ارزیابی کنید: نیاز ایزولاسیون (کم/متوسط/زیاد)، نیاز به سرعت استقرار و مقیاس (کم/زیاد)، حساسیت داده (پایین/بالا). ترکیب نتایج معمولاً شما را به یک گزینه یا انتخاب ترکیبی راهنمایی میکند. پیشنهاد میشود پیش از تعمیم، یک پروژه Proof-of-Concept کوچک انجام دهید.
مهاجرت: چکلیست عملی و گامهای پیشنهادی
این چکلیست برای انتقال یک اپلیکیشن سنتی به معماری کانتینری یا بهینهسازی استقرار در هر دو مدل قابل استفاده است:
- ارزیابی اولیه: فهرستی از ماژولها، کتابخانهها، نقاط ذخیرهسازی و نیازهای شبکه تهیه کنید.
- تقسیمبندی منطقی: اپلیکیشن را به حوزههای تابعی کوچکتر تقسیم کنید تا قابل استقرار مستقل باشند.
- تعریف تصاویر سبک: برای هر سرویس یک بستهٔ سبک شامل تنها وابستگیهای ضروری بسازید.
- طراحی ذخیرهسازی ماندگار: محل نگهداری دادهها را مشخص کنید و سیاستهای پشتیبان و نسخهبرداری را تعریف کنید.
- پیادهسازی محیط تست خودکار: تستهای یکپارچهسازی، پذیرش و بازیابی را اتومات کنید.
- نظارت و لاگ مرکزی: پیش از رونمایی در تولید، سیستمهای نظارت و لاگ مرکزی را برقرار کنید.
- استقرار تدریجی: استقرار مرحلهای با Canary یا ترافیک محدود برای کاهش ریسک توصیه میشود.
- بازخورد و تنظیم: از متریکها برای اصلاح منابع و پیکربندی استفاده کنید.
در هر گام، مجموعهای از سناریوهای بازیابی و سنجش عملکرد را اجرا کنید تا آمادگی عملیاتی تضمین شود.
نظارت، لاگینگ و بهینهسازی عملکرد
بهینهسازی بلندمدت نیازمند سه رکن است: جمعآوری متریک، تحلیل بار و مکانیزم پاسخ خودکار. اقدامهای عملی:
- پروفایلینگ دورهای: الگوی مصرف CPU، حافظه و I/O را پروفایل کنید و براساس آن محدودیتها را تنظیم کنید.
- استفاده از کش لایهای: لایههای کش برای کاهش فشار روی پایگاهداده و I/O مفیدند.
- کوچکسازی تصاویر: حذف وابستگیهای غیرضروری از تصاویر برای کاهش زمان عرضه و حملونقل شبکه.
- تعریف آستانهها و هشدارها: آستانههای واضح برای مقادیر کلیدی تعیین و هشداردهی خودکار راهاندازی شود.
پشتیبانگیری و بازیابی بلایا
در هر دو معماری سیاستهای پشتیبان، زمانبندی و آزمون بازیابی ضروریاند. برای مدل مجازیسازی، تصویر کامل ماشین میتواند نقطه بازیابی سریع باشد. برای مدل کانتینری، تمرکز باید روی حفاظت از دادهٔ ماندگار، نسخهبرداری و هماهنگی وضعیت میان سرویسها باشد.
مثال عملی: تبدیل یک مولفه وب به بستهٔ کانتینری (مثال عمومی)
مراحل نمونهای برای درک فرایند بدون اشاره به ابزار مشخص:
- شناسایی وابستگیها: نسخهٔ اجرا، کتابخانههای موردنیاز و پورتهای شبکه را فهرست کنید.
- ساخت بستهٔ پایه: فایلسیستم و تنظیمات را محدود به حداقل موردنیاز نگه دارید.
- تنظیم پیکربندی اجرا: از متغیرهای محیطی برای مشخصکردن آدرس سرویسهای بیرونی و احراز هویت استفاده کنید.
- اجرای آزمونهای محلی و بارگذاری: تاخیر پاسخ و مصرف منابع را ثبت و بهینه کنید.
- استقرار مرحلهای و نظارت: پس از استقرار تدریجی، متریکهای تاخیر، خطا و مصرف منابع را پایش کنید و تصاویر را نسخهگذاری نمایید.
این روال را میتوان برای هر زبان یا چارچوبی تطبیق داد؛ دقت روی وابستگیهای زمان اجرا و حجمهای ماندگار حیاتی است.
سؤالات متداول (FAQ)
آیا کانتینر همیشه سریعتر و ارزانتر است؟
خیر. کانتینرها در چگالی و زمان راهاندازی مزیت دارند اما هزینههای عملیاتی برای مدیریت تصاویر، ذخیرهسازی و ارکستریشن ممکن است افزایش یابد؛ در برخی سناریوها مجازیسازی سادهتر و امنتر است.
آیا میتوان از هر دو بهصورت ترکیبی استفاده کرد؟
بله. اجرای کانتینرها درون ماشینهای مجازی مجزا الگوی متداولی است که هم ایزولاسیون و هم چابکی را فراهم میکند.
چه معیارهایی برای تصمیمگیری باید بررسی شوند؟
معیارهایی مانند نیاز به ایزولاسیون، حساسیت دادهها، سرعت استقرار، مهارت تیم و هزینهٔ نگهداری باید بررسی شوند. پیادهسازی یک نمونهٔ کوچک (PoC) به تصمیمگیری کمک میکند.
آیا کانتینرها برای برنامههای stateful مناسباند؟
بله؛ با طراحی مناسب ذخیرهسازی ماندگار و مدیریت حالت، کانتینرها میتوانند برنامههای stateful را پشتیبانی کنند، اما نیاز به طراحی و نظارت دقیقتری دارند.
جمعبندی
در نتیجه، «مجازیسازی مقابل کانتینر» یک مقایسهٔ چندبعدی است که هیچیک بهصورت مطلق بر دیگری برتری ندارد. انتخاب بستگی به نیازهای فنی، امنیتی، عملیاتی و اقتصادی دارد. پیشنهاد عملی: معیارها را فهرست کنید، یک نمونهٔ کوچک اجرا کنید و بر اساس نتایج، الگوی استقرار مناسب یا ترکیبی از هر دو را انتخاب نمایید.