
مقابله با حملات ddos سایتهای: راهنمای عملی و مستند
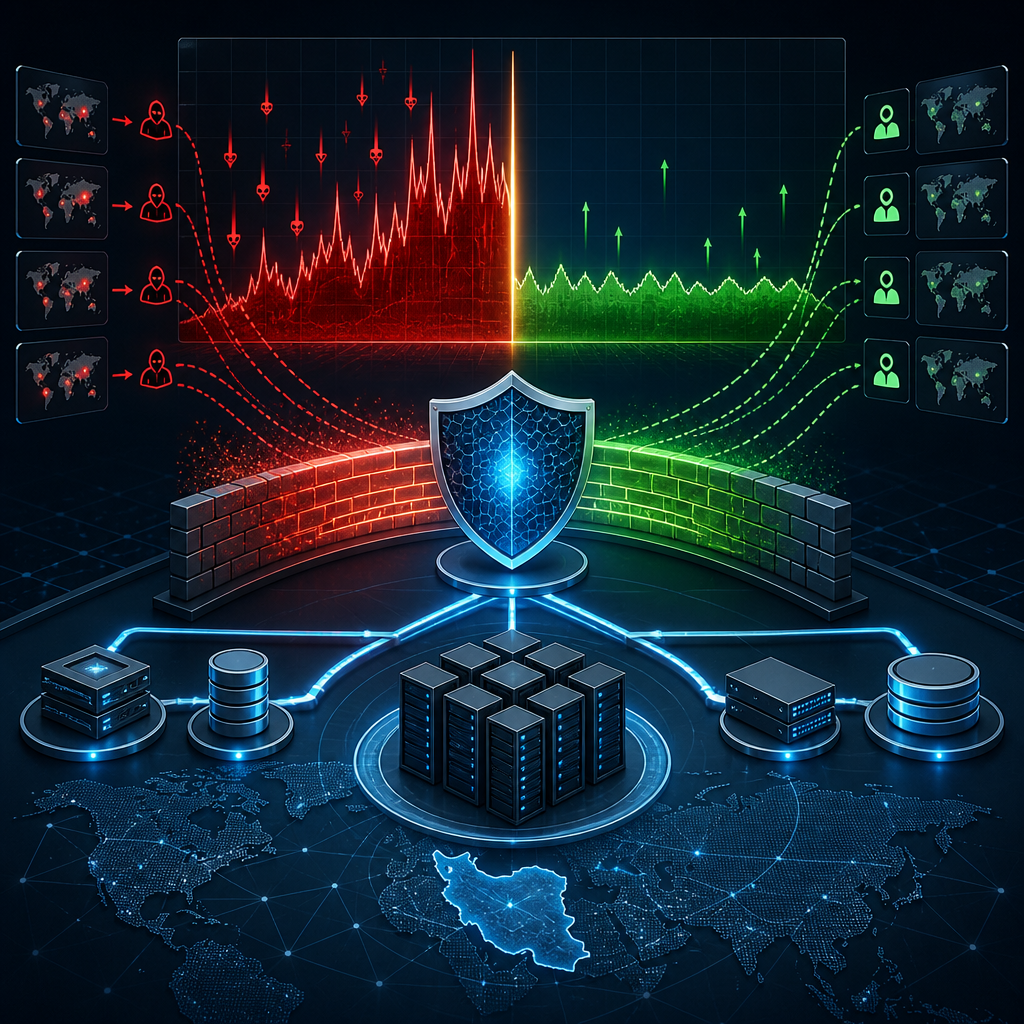
مقابله با حملات ddos سایتهای: راهنمای عملی و مستند
مقابله با حملات ddos سایتهای ضروری است تا دسترسی کاربران حفظ و خسارتهای تجاری کاهش یابد. این سند با تمرکز بر اقدامهای قابل اجرا، شواهد سنجشپذیر و سناریوهای عملی به مدیران فنی کمک میکند تا آمادگی و پاسخگویی خود را تقویت کنند.
مقدمه: ماهیت و ضرورت مقابله با حملات ddos سایتهای
حملات توزیعشده انکار خدمت (DDoS) زمانی رخ میدهد که منابع هدف با حجم زیاد ترافیک یا درخواست مواجه شده و ظرفیت شبکه، سرور یا لایه برنامه اشباع میشود. مقابله با حملات ddos سایتهای به معنای طراحی، پیادهسازی و تمرین یک زنجیره اقدامات پیشگیرانه، تشخیصی و واکنشی است تا تأثیر حملات کاهش یابد و زمان بازیابی کوتاهتر شود. این راهنما از جنبههای فنی و سازمانی به موضوع میپردازد و فرض میکند خواننده آشنایی پایه با شبکه و زیرساخت وب دارد.
انواع حملات و علائم هشداردهنده
دستهبندی کلی حملات
- حملات حجمی: هدف اشباع پهنای باند؛ نمونهها شامل انواع floodها هستند که لینکها و تجهیزات لبه را درگیر میکنند.
- حملات پروتکل: هدف قرار دادن منابع شبکه یا پروتکلها (مثل مصرف تمام سوکتها یا اتصالها) تا سرویسدهی متوقف شود.
- حملات لایه اپلیکیشن: درخواستهای هدفمند و ظاهراً معتبر که عملکردهای خاص برنامه را هدف میگیرند (مثلاً ارسال همزمان درخواستهای سنگین به APIها).
نشانههای قابل پایش
- افزایش ناگهانی ترافیک ورودی یا RPS خارج از الگوی مرجع.
- افزایش نرخ خطاهای سرور (500، 503) یا افزایش زمان پاسخ بهطور چشمگیر.
- عدم دسترسی برخی مسیرها یا بازههای جغرافیایی و کاهش کاربران در صفحات کلیدی.
چارچوب سهستونی برای مقابله با حملات ddos سایتهای
یک برنامه مستحکم سه رکن اصلی دارد: پیشگیری، تشخیص زودهنگام و پاسخ سازمانیافته. ترکیب این سه رکن با تمرینهای مداوم تابآوری را بالا میبرد.
- پیشگیری: طراحی لایهای (شبکه، زیرساخت، اپلیکیشن)، محدودیت نرخ منطقی و کشگذاری مناسب.
- تشخیص: مانیتورینگ مداوم، تعریف baseline و آستانههای هشدار متناسب با الگوهای ترافیک.
- پاسخ: برنامه واکنش با نقشهای مشخص، فهرست اقدامات سریع و ارتباطات داخلی و بیرونی.
| لایه | اقدام | هدف |
|---|---|---|
| شبکه | محدودیت نرخ در مرز، فیلتر بسته، تقسیم بار جغرافیایی | کاهش بار و جلوگیری از اشباع لینکها |
| زیرساخت | افزایش ظرفیت منطقی، تعادل بار، آمادهسازی پلن بازیابی | بهبود تحمل خطا و کاهش MTTR |
| اپلیکیشن | نرخدهی به APIها، کش پاسخهای تکراری، صفبندی پردازشها | حفظ عملکرد منطق کسبوکار در شرایط پرفشار |
گامهای عملی و چکلیست پیادهسازی
برای اجرای واقعی مقابله با حملات ddos سایتهای، روندی گامبهگام با خروجیهای قابل اندازهگیری لازم است:
- جمعآوری مرجع (Baseline): لاگ ترافیک و متریکهای عملکرد را حداقل برای یک ماه ذخیره و تحلیل کنید تا رفتار طبیعی شناسایی شود.
- تعریف آستانهها: برای RPS، پهنای باند و نرخ خطا آستانههای هشدار و فعالسازی تعریف کنید (مثلاً هشدار اولیه در 3× میانگین و هشدار بحرانی در 10×).
- پیکربندی محدودیت نرخ: برای مسیرهای حساس محدودیتهای per-IP و رفتار جهشی (burst) تعیین کنید؛ آستانههای پیشنهادی وابسته به نوع سرویس متفاوت است (مثلاً 50–200 درخواست در دقیقه برای مسیرهای ورود بسته به انتظار ترافیک).
- پیادهسازی کش و صفبندی: محتوای استاتیک را کش و پردازشهای سنگین را در صفها قرار دهید تا فشار همگن نشود.
- آمادهسازی دفترچه عملیات: سناریوها، تماسها، نقشها و اقدامات سریع مثل تغییر DNS TTL، مسدودسازی موقت و هماهنگی با تیم شبکه را مستندسازی کنید.
- تمرین و بازبینی: شبیهسازی حمله و آزمون پلن واکنش را برنامهریزی کرده و پس از هر حادثه تحلیل و اصلاح انجام دهید.
مثال عملی و سناریوی واکنش
یک نمونه سناریوی عملی که در مقابله با حملات ddos سایتهای کاربردی است:
- تشخیص اولیه: مانیتورینگ افزایش RPS را گزارش میکند. سریعاً بررسی کنید آیا منبع ترافیک از بازههای جغرافیایی یا آدرسهای مشخص است یا خیر.
- اعمال محدودیت موقت: Rules محدودسازی بهصورت مرحلهای فعال شود (ابتدا throttle سپس block برای منابع پرخطر).
- همکاری با لبه شبکه: در صورت شدت بالا، فیلترینگ در لبه یا تنظیمات ISP/ارائهدهنده برای کاهش ترافیک زودتر اعمال گردد.
- حفظ دسترسی کاربران واقعی: از مکانیزمهای CAPTCHA، اعتبارسنجی session و محدودیت نرخ هوشمند برای مسیرهای بحرانی استفاده کنید.
- ارتباطات: پیام داخلی برای تیمها و پیام خارجی کوتاه و شفاف برای کاربران تهیه کنید تا سردرگمی کاهش یابد.
- تحلیل پس از حادثه: لاگها برای شناسایی بردار حمله و نقاط ضعف بررسی و اصلاحات دائمی اعمال شود.
در هر مرحله باید تعادل میان بازدهی اقدامات و حفظ تجربه کاربری واقعی در نظر گرفته شود؛ هدف اصلی مقابله با حملات ddos سایتهای کاهش اثر و بازیابی سریع است.
نمونههای پیکربندی و معیارهای قابل اندازهگیری
قواعد محدودیت نرخ (نمونه مفهومی)
# محدودسازی درخواستهای مسیرهای حساس
limit_per_ip:
path: /api/login
requests_per_minute: 120
burst: 240
action_on_exceed: throttle_or_block
این نمونه نشان میدهد که برای مسیر ورود میتوان سقف نرخی و یک حالت burst برای مواجهه با افزایشهای موقت ترافیک تعریف کرد.
شاخصهای کلیدی عملکرد (KPI)
- MTTR (میانگین زمان تا بازیابی) قبل و بعد از بهبودها
- نرخ خطاهای 5xx حین حادثه
- نسبت ترافیک محدود شده به کل ترافیک
- درصد جلسات واقعی که تحت تاثیر محدودسازی قرار گرفتند
مقایسه رویکردها: محیط ابری در مقابل محیط محلی
در انتخاب استراتژی مقابله با حملات ddos سایتهای باید تفاوتهای معماری را در نظر گرفت:
- محیط ابری: امکان مقیاس خودکار و استفاده از لبههای جغرافیایی برای پخش ترافیک؛ مناسب برای مقابله با حملات حجمی اما نیاز به پالیسیهای نرخدهی و هزینهبندی دارد.
- محیط محلی: کنترل بیشتر بر تجهیزات و پیکربندی شبکه، اما معمولاً محدودیت پهنای باند و نیاز به هماهنگی با ارائهدهندهٔ شبکه برای فیلترینگ دارد.
هر دو محیط نیازمند ترکیبی از کش، صفبندی، محدودسازی و مانیتورینگ دقیق هستند؛ بهترین راهکار معمولاً ترکیبی از روشها است.
ابزارها و منابع آموزشی
دستهبندی ابزارهایی که در روند مقابله کاربردی هستند:
- سیستمهای مانیتورینگ و لاگسنترال برای تشخیص آنومالی.
- راهکارهای توزیع ترافیک و تعادل بار برای پخش بار و جداسازی ترافیک مخرب.
- مکانیسمهای نرخدهی و فایروالهای سطح برنامه برای حفاظت از نقاط حساس.
برای مروری بر مفاهیم پایهای حملات و تاریخچه میتوانید به صفحه مرجع عمومی مراجعه کنید: اطلاعات عمومی درباره DDoS.
محدودیتها و چالشها در محیطهای با منابع محدود
در سازمانهایی که منابع شبکه یا بودجه محدود است، تمرکز باید بر بهینهسازی و بهکارگیری تکنیکهای سبک و هوشمند باشد:
- بهینهسازی کد و کوئریها برای کاهش بار پردازشی بهجای اتکا صرف به پهنای باند.
- استفاده از قواعد هوشمند نرخدهی و صفبندی برای مدیریت ترافیک ناگهانی.
- شبکهسازی با دیگر تیمها و ارائهدهندگان برای اشتراکگذاری اطلاعات تهدید و هماهنگی سریع.
سوالات متداول (FAQ)
آیا امکان جلوگیری کامل وجود دارد؟
پاسخ کوتاه: بهندرت. هدف اصلی کاهش تاثیر، حفظ دسترسی کاربران واقعی و بازیابی سریع است. برنامهها و ابزارها میتوانند شدت و طول اختلال را کاهش دهند اما تضمین صددرصدی عملی نیست.
اولین اقدام عملی هنگام مشاهده علائم چیست؟
اولویت نخست اندازهگیری و فعالسازی قواعد محدودسازی موقت است؛ سپس تیمهای مرتبط را فراخوانده و اقدامات لبهای را هماهنگ کنید.
آیا کش همیشه مناسب است؟
کش برای محتوای استاتیک یا پاسخهای تکرارشونده بسیار موثر است؛ اما برای صفحات تراکنشی و دینامیک باید با دقت و سیاستهای سازگار استفاده شود تا صحت داده حفظ شود.
نمونه چکلیست واکنش سریع (Playbook)
- تایید هشدار و ارزیابی اولیه شدت حمله.
- اعلام وضعیت به تیمهای کلیدی و فعالسازی کانالهای اضطراری.
- اعمال محدودیتهای مرحلهای و مانیتور کردن تاثیر هر تغییر.
- هماهنگی با ارائهدهنده شبکه/اینترنت برای فیلترینگ در لبه.
- جمعآوری لاگها برای تحلیل پس از حادثه و اصلاح سیاستها.
جمعبندی: اهمیت استمرار در مقابله با حملات ddos سایتهای
مقابله با حملات ddos سایتهای یک فرایند دائمی است که شامل طراحی مقاوم، پایش مداوم، واکنش سازمانیافته و بازنگری پس از هر حادثه میشود. سازمانهایی که این فرایندها را بهصورت منظم تمرین و بهبود میدهند، توانایی بهتری در کاهش مدت قطعی و حداقل کردن اثر اقتصادی خواهند داشت. سرمایهگذاری در تدوین استانداردها، آموزش تیمها و اجرای چکلیستهای عملی از بهترین روشها برای افزایش تابآوری است؛ مقابله با حملات ddos سایتهای باید جزو برنامههای منظم مدیریت ریسک فناوری اطلاعات باشد.