
نصب پیکربندی فایروال شبکه مبتدی — راهنمای کاربردی
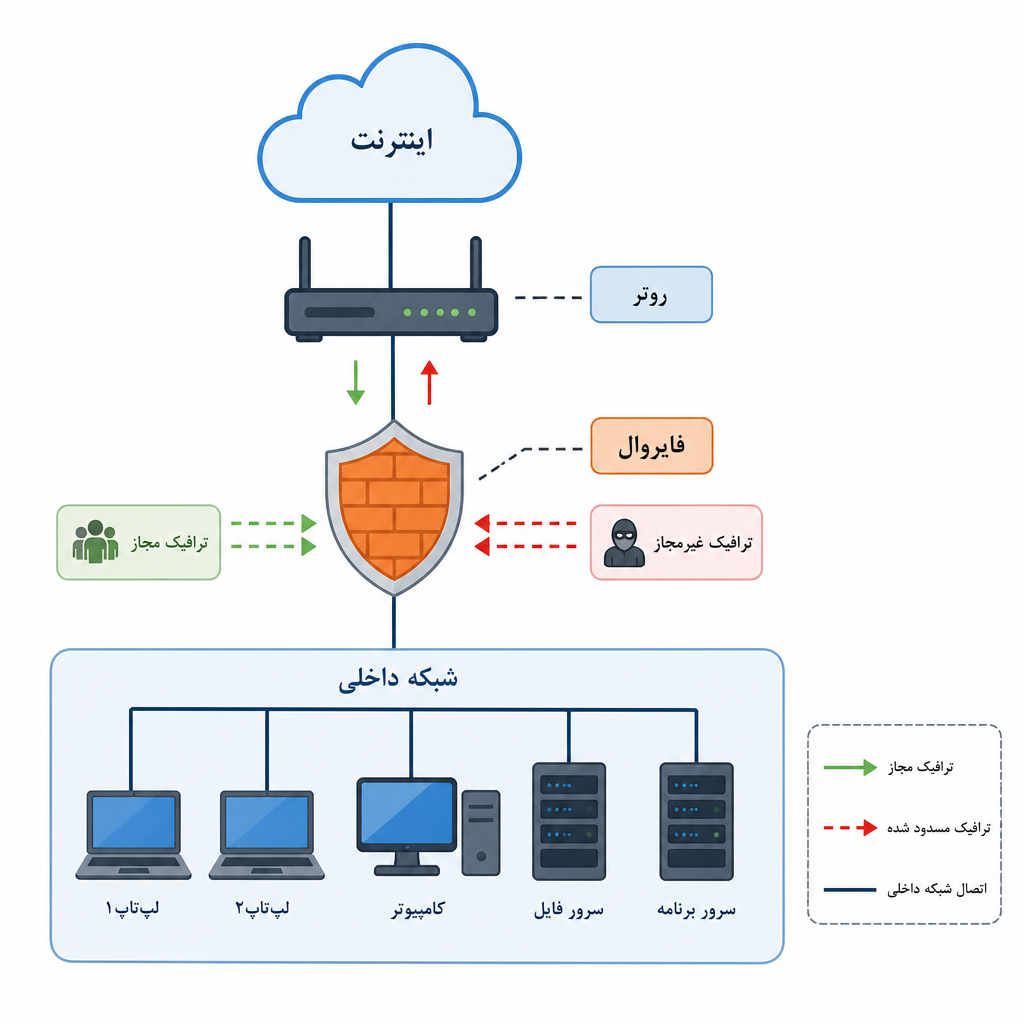
نصب پیکربندی فایروال شبکه مبتدی — مقدمهای کاربردی
در این راهنمای عملی «نصب پیکربندی فایروال شبکه مبتدی» هدف این است که افرادی با تجربه محدود در شبکه بتوانند از تحلیل نیاز تا پیادهسازی و تست قواعد پایه را بهصورت گامبهگام اجرا کنند. متن شامل چکلیست، مثالهای اجرایی، نکات تست و روشهای نگهداری است تا با کمترین ریسک یک پیکربندی ایمن پیاده شود.
نصب پیکربندی فایروال شبکه مبتدی: چرا و چه زمانی لازم است؟
فایروال بهعنوان لایه کنترل ترافیک نقش سد اولیه را ایفا میکند. نصب پیکربندی فایروال شبکه مبتدی زمانی ضروری است که بخواهید دسترسیها را محدود کنید، حملات ساده را مسدود سازید، و دید عملی بر ترافیک ورودی و خروجی داشته باشید. برای شبکههای کوچک، دفاتر شعب و محیطهای خانگی با دستگاههای حساس، یک پیکربندی پایه میتواند از نشت داده، سوءاستفاده از سرویسها و نفوذهای ساده جلوگیری کند.
پیش از نصب: چکلیست و تحلیل نیازها
- فهرست سرویسها: مشخص کنید چه سرویسهایی باید از اینترنت در دسترس باشند و چه سرویسهایی فقط داخلی بمانند.
- نقشه شبکه: آدرسدهی IP، سرورها، زیرشبکهها و VLANها را ترسیم کنید تا جاهایی که نیاز به استثنا دارند واضح شود.
- سیاست دسترسی: سطح دسترسی کاربران و مدیران را تعیین کنید؛ چه گروههایی نیاز به دسترسی مدیریتی دارند و از چه نقاطی.
- پشتیبانگیری از پیکربندی فعلی: از تنظیمات فعلی دستگاهها نسخه پشتیبان تهیه کنید تا امکان بازگشت سریع فراهم باشد.
- برنامه زمانبندی: پنجره نگهداری تعریف و اطلاعرسانی به کاربران انجام شود تا قطع سرویس ناگهانی موجب مشکل نشود.
اصول پایهای و مقایسه گزینهها
قبل از پیادهسازی، تفاوت بین انواع فایروال را بدانید: فایروال سختافزاری در دروازه شبکه نصب میشود و مناسب محیطهایی است که بار ترافیک بالا یا نیاز به جداسازی فیزیکی دارند؛ فایروال نرمافزاری معمولاً روی سرور یا دستگاه میزبان اجرا میشود و انعطافپذیری بیشتری برای قوانین پیچیده ارائه میکند. برای مبتدیان، مدل مدیریت ساده و رابط کاربری قابل فهم اولویت دارد.
- مدلهای سیاست: «مسدود پیشفرض» (deny by default) برای مبتدیان امنتر است؛ همه ترافیک بسته و فقط موارد ضروری باز میشوند.
- قواعد لایهای: قوانین میتوانند براساس آدرس منبع/مقصد، پروتکل، پورت، و وضعیت اتصال نوشته شوند.
- ثبت و نظارت: فعالسازی لاگ برای قوانین حساس و نگهداری لاگ برای تحلیل ضروری است.
گامهای عملی برای نصب پیکربندی فایروال شبکه مبتدی
در ادامه یک روند گامبهگام با مثالها و نکات کاربردی برای «نصب پیکربندی فایروال شبکه مبتدی» ارائه شده است. این مراحل عمومی هستند و بسته به نوع فایروال (سختافزاری/نرمافزاری) ممکن است تفاوتهایی وجود داشته باشد.
گام 1 — تعیین سیاست امنیتی کلی
رویکرد پیشنهادی: مسدود پیشفرض. این یعنی همه ترافیک در ابتدا مسدود است و فقط ترافیک مشخص و ضروری مجاز میشود. مشخص کنید چه سرویسهایی باید از اینترنت در دسترس باشند (مثلاً HTTPS برای یک وبسایت) و چه چیزهایی صرفاً داخلی بمانند.
گام 2 — تعریف قوانین پایه و فهرست اجازهها
قواعد پایه برای یک شبکه کوچک معمولاً شامل موارد زیر است:
- اجازه خروجی برای وب (پورت 80/443) از شبکههای داخلی.
- محدود کردن دسترسی ورودی فقط به سرویسهای ضروری مانند سرور وب مشخص.
- مسدود کردن پورتهای مدیریتی (SSH/RDP) از اینترنت و محدود کردن آنها به شبکه مدیریت.
- قوانین جهت محافظت پروتکلهای حساس و جلوگیری از ترافیک ناامن.
گام 3 — نمونه قواعد نمایشی
نمونهای از شبهکد برای درک بهتر؛ سینتکس واقعی به دستگاه شما بستگی دارد:
# مسدود پیشفرض
policy default deny
# اجازه خروجی وب
allow from 192.168.10.0/24 to any proto tcp port 80,443
# اجازه دسترسی از اینترنت به وبسرور مشخص
allow from any to 203.0.113.10 proto tcp port 443
# بلاک پورتهای مدیریتی از اینترنت
deny from any to any proto tcp port 22,3389
# ثبت لاگ برای ترافیک مسدودشده
log deny
برای محیطهای لینوکس، معادل ساده با iptables یا nftables قابل پیادهسازی است؛ اما برای مبتدیان استفاده از واسط گرافیکی یا قالبهای آماده دستگاه پیشنهاد میشود.
گام 4 — پیادهسازی مرحلهای و تست
قواعد را مرحلهای اعمال کنید تا در صورت بروز مشکل سریع بازگردانی امکانپذیر باشد:
- ابتدا قواعد خروجی را اعمال کنید و عملکرد مرور وب و آپدیتها را در شبکه داخلی بررسی کنید.
- قواعد ورودی برای سرورها را اضافه کنید و دسترسیهای مجاز را تست کنید.
- از نقطهای بیرون از شبکه یا خط اینترنت دیگر تلاش کنید تا دسترسیهای بسته را بررسی کنید.
- ابزارهای ساده مانند ping، traceroute و بررسی پورت بهصورت کنترلشده استفاده شوند؛ برای اسکنهای گسترده از محیط آزمایشی بهره ببرید.
گام 5 — بررسی لاگ و تنظیمهای تدریجی
طی روزها و هفته اول پس از پیادهسازی، لاگها را روزانه بررسی کنید تا موارد غیرمنتظره، هشدارها یا بسته شدن دسترسیهای ضروری شناسایی شود. بر پایه شواهد، قواعد را دقیقتر کنید؛ مثلاً اضافه کردن محدودیتهای آدرس منبع یا زمانبندی دسترسیها.
نمونه سناریوی عملی
سناریو: دروازه اینترنتی با سه زیرشبکه (کاری، مهمان، مدیریت) و یک سرور فایل داخلی. هدفها:
- اجازه مرور وب برای کاربران کاری و مدیریت.
- دسترسی اینترنت محدود برای مهمان (فقط وب و DNS).
- دسترسی به سرور فایل فقط از زیرشبکه کاری و مدیریت.
ترتیب پیادهسازی پیشنهادی:
- مسدود پیشفرض را تنظیم کنید.
- قواعد خروجی برای وب و DNS را برای هر زیرشبکه مشخص کنید.
- قواعد ورودی سرور فایل را تنها برای آدرسهای زیرشبکه کاری و مدیریت مجاز نمایید.
- تستهای کاربری را در هر زیرشبکه انجام داده و لاگها را بازبینی کنید.
توصیه: این سناریو را ابتدا در محیط آزمایشی بازسازی کنید تا از اختلال در محیط تولید جلوگیری شود.
نکات ایمنی، نگهداری و پشتیبانگیری
- دسترسی به پنل مدیریت را محدود کنید و احراز هویت قوی (رمز قوی یا احراز هویت چندمرحلهای) برقرار کنید.
- پیکربندیها را مستندسازی و دورهای نسخه پشتیبان تهیه کنید تا در صورت اشکال سریع بازگردانده شوند.
- بهروزرسانیهای نرمافزاری و اصلاحیهها را زمانبندی کنید تا آسیبپذیریهای شناختهشده رفع شوند.
- پایش مداوم لاگها و تعریف هشدار برای رویدادهای حساس (تعداد تلاشهای ناموفق ورود، اسکن پورت مکرر و ...) را فعال کنید.
ابزارهای مفید و منابع معتبر
برای تست و تحلیل میتوانید از ابزارهای استاندارد خط فرمان و ابزارهای کنترلشده اسکن پورت بهره ببرید. برای مطالعه عمیقتر درباره استانداردها و پروتکلها، مرجع رسمی پروتکلها در https://www.rfc-editor.org/ در دسترس است.
پرسشهای متداول (FAQ)
- آیا نصب پیکربندی فایروال شبکه مبتدی نیاز به دانش تخصصی دارد؟
- برای مراحل پایه خیر؛ درک اصول آدرسدهی، سرویسها و تستهای ساده کافی است. برای پیادهسازی در شبکههای بزرگتر یا نیازهای پیچیدهتر مشورت با کارشناس شبکه توصیه میشود.
- چه مدت زمان برای نصب و تست لازم است؟
- برای شبکههای کوچک، اعمال قواعد پایه چند ساعت طول میکشد؛ آزمون و بهینهسازی احتمالاً چند روز زمان میبرد تا رفتار واقعی شبکه مشخص شود.
- آیا فایروال بهتنهایی کافی است؟
- فایروال یک لایه مهم است اما باید همراه با مدیریت بهروزرسانی، پیکربندی امن سرویسها، کنترل دسترسی و نظارت مستمر استفاده شود.
- اگر پس از اعمال تغییرات شبکه قطع شد چه کنم؟
- همیشه پیش از اعمال تغییرات از پیکربندی پشتیبان تهیه کنید و تغییرات را مرحلهای اجرا کنید تا امکان بازگردانی سریع وجود داشته باشد. در صورت قطع، پیکربندی پشتیبان را بازگردانید و مشکل را در محیط آزمایشی بررسی کنید.
جمعبندی و گامهای بعدی برای نصب پیکربندی فایروال شبکه مبتدی
در این راهنما مراحل اساسی «نصب پیکربندی فایروال شبکه مبتدی» از تحلیل نیاز تا تعریف قواعد، پیادهسازی مرحلهای، تست و نگهداری تشریح شد. برای شروع: یک برنامه ساده بنویسید، سیاست مسدود پیشفرض را اعمال کنید، قواعد پایه را مرحلهای فعال نمایید و رفتار سیستم را با لاگها و آزمونهای واقعی کنترل کنید. پس از تثبیت پایه، میتوانید به مباحث پیشرفتهتری مانند تفکیک ترافیک، سیستمهای تشخیص نفوذ و مدیریت آسیبپذیری بپردازید تا امنیت شبکه افزایش یابد.
نکته مهم: قبل از اعمال در محیط تولید، تغییرات را در محیط کنترلشده آزمایش کنید و همیشه از پیکربندی نسخه پشتیبان داشته باشید تا در صورت نیاز سریعاً بازگردانی انجام شود. با رویکرد مرحلهای و آزمونمحور میتوانید فرایند نصب پیکربندی فایروال شبکه مبتدی را با کمترین ریسک اجرا کنید.