
کانتینرها سامانهارکستراسیون میزبانی آینده — راهنمای عملی برای پیادهسازی موفق
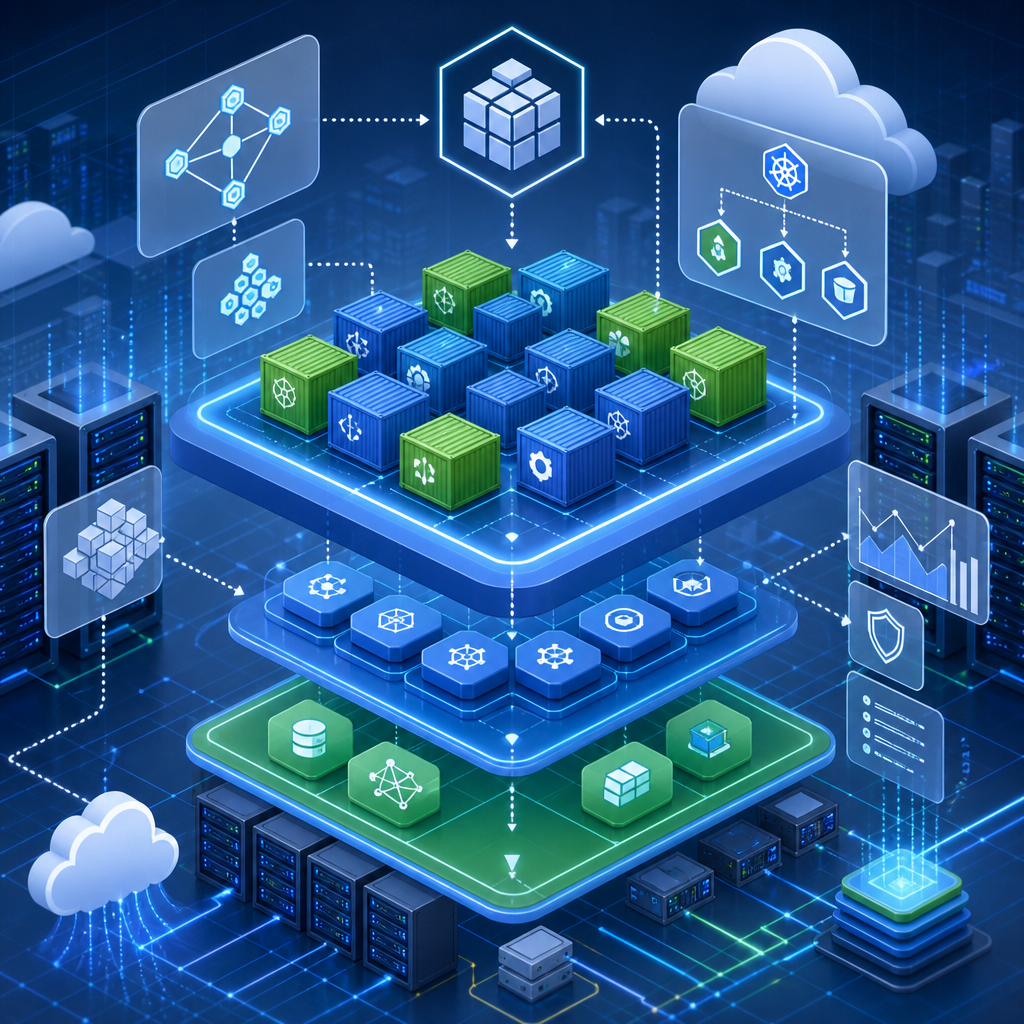
کانتینرها سامانهارکستراسیون میزبانی آینده — مقدمهای کاربردی
در عصر چابکی و نیاز به تحویل سریع، کانتینرها سامانهارکستراسیون میزبانی آینده را تعریف میکنند. این ترکیب امکان بستهبندی قابل حمل برنامهها و خودکارسازی چرخهزندگی آنها را فراهم میآورد تا سرویسها با اتکاپذیری و مقیاس مطلوب اجرا شوند. در این راهنما رویکردی کاربردی ارائه میشود: از اصول پایه تا مراحل گامبهگام پیادهسازی، بررسی مزایا و ریسکها، و چکلیستهای عملیاتی که برای تصمیمگیری و اجرا به آن نیاز دارید.
مقدمه: چرا اکنون باید به کانتینری شدن و ارکستراسیون پرداخت؟
حرکت به سمت مدلهای کانتینری و سامانههای ارکستراسیون ناشی از نیاز به مقیاسپذیری، سرعت نشر، کاهش هزینههای زیرساختی و قابلیت حمل است. کانتینرها سامانهارکستراسیون میزبانی آینده را ممکن میسازند چون ترکیبی از بستهبندی سبک و مدیریت خودکار را ارائه میدهند که میتواند چرخههای توسعه و عملیات را کوتاهتر کند، زمان پاسخ به بارهای متغیر را کاهش دهد و بهرهوری منابع را افزایش دهد. در ادامه، مفاهیم پایه و نحوه تبدیل آنها به راهکارهای عملیاتی بررسی میشود.
اصول بنیادین: کانتینرها و سیستمهای ارکستراسیون
کانتینرها — بستهبندی سبک و قابل بازتولید
کانتینرها واحدهایی برای بستهبندی برنامه و وابستگیهای آن هستند که اجرای یکسان در محیطهای مختلف را تضمین میکنند. مزایای عملی شامل راهاندازی سریعتر، تصاویر کوچکتر و مصرف کمتر منابع نسبت به ماشینهای مجازی است. برای کیفیت و امنیت تصویر باید سیاستهایی مانند فایلهای ساخت بازتولیدپذیر، اسکن آسیبپذیری و امضای تصاویر را اعمال کنید.
ارکستراسیون — خودکارسازی استقرار، مقیاس و بازگردانی
سامانههای ارکستراسیون وظایف هماهنگی را بر عهده میگیرند: زمانبندی کانتینرها روی گرهها، تعادل بار، مقیاسگذاری پویا، مدیریت شبکه سرویسها و بازیابی از خطا. با تعریف سیاستهای مقیاسگذاری هوشمند و قواعد سلامت، میتوان سطح عملیاتی سرویس را خودکار و قابل پیشبینی کرد.
مزایا و محدودیتها در عمل
مزایا
- مقیاسپذیری افقی سریع و پاسخ به بار متغیر بدون قطع سرویس.
- قابلیت حمل محیطی بین توسعه، تست و تولید.
- بهبود سرعت انتشار با پیادهسازی کانالهای CI/CD و انتشار مرحلهای.
- استفاده بهینهتر از منابع سختافزاری و کاهش هزینههای مازاد.
محدودیتها و مخاطرات
- افزایش پیچیدگی در سطوح شبکه، ذخیرهسازی و مدیریت پیکربندی.
- نیاز به آموزش و تغییر فرایندهای تیمی؛ فرهنگ DevOps یا SRE باید تقویت شود.
- نیاز به ابزارهای مانیتورینگ، لاگگیری متمرکز و تحلیل برای شناسایی علت ریشهای خطاها.
- هزینههای نگهداری و عملیات برای لایههای ارکستراسیون و رجیستری تصاویر.
الگوهای معماری پیشنهادی برای میزبانی آینده
با توجه به نیازهای کسبوکار، چند الگوی معماری که در پروژهها اثبات شدهاند عبارتاند از:
- میکروسرویسهای کانتینری: تقسیم بر اساس مسئولیت و انتشار مستقل هر سرویس.
- پلتفرم سرویسمحور داخلی: فراهم کردن لایهای برای خدمات مشترک مانند مدیریت پیکربندی و ثبت سرویس.
- میزبانی ترکیبی: ترکیب منابع داخلی و خارجی برای کنترل داده و بهینهسازی هزینهها.
- استقرار لبهمحور: توزیع اجزای مشخص به لبه شبکه برای کاهش تأخیر در برنامههای حساس به زمان پاسخ.
انتخاب الگو باید بر اساس SLA، حساسیت دادهها، هزینه و ظرفیت تیمی تعیین شود. برای مثال، یک سرویس با نیاز به تاخیر پایین ممکن است ترکیب استقرار در لبه و مراکز داده مرکزی را لازم داشته باشد.
مثال عملی: استقرار گامبهگام یک اپلیکیشن وب مقیاسپذیر
در این مثال عملیاتی، بخشهای ضروری برای رسیدن به یک استقرار تکرارپذیر و امن را فهرست میکنیم:
- تحلیل و جدا کردن مرزهای سرویس: مشخص کنید کدام قطعات قابل تبدیل به سرویس مستقل هستند و شاخصهای سلامت و SLA هر کدام را تعریف کنید.
- ساخت تصویر ایمن: تهیه فایل ساخت بازتولیدپذیر، حذف بستههای غیرضروری، اسکن آسیبپذیری و امضای تصویر قبل از انتشار.
- تعریف استقرارها و سیاستها: تعیین تعداد نمونهها، محدودیتهای منابع، و قواعد مقیاسگذاری بر مبنای متریکهای CPU، حافظه یا latency.
- طراحی شبکه و نقاط ورودی: پیکربندی شبکه داخلی برای جداسازی سرویسها، راهاندازی لایه ورود با TLS و قواعد مسیردهی و تعادل بار.
- مانیتورینگ و لاگگیری: ادغام جمعآوری متریکها و لاگها، تعریف آستانهها و داشبوردهای عملیاتی برای تشخیص زودهنگام ناهنجاریها.
- تست و انتشار مرحلهای: اجرای تست عملکرد و یکپارچگی در محیط staging و استفاده از انتشار کاناری یا آبی/سبز برای کاهش ریسک.
- پشتیبانگیری و بازیابی: تدوین استراتژیهای بکآپ، تهیه Runbook برای سناریوهای شکست و تمرین بازیابی به صورت دورهای.
اجرای این مراحل یک چرخه انتشار قابل بازتولید و قابل رصد فراهم میکند که کیفیت و قابلیت دسترسی سرویسها را تضمین میکند.
چکلیست عملیاتی پیش از تولید
قبل از رفتن به محیط تولید، توصیه میشود این چکلیست را تکمیل کنید تا ریسکها کاهش یابد:
- اسکن کامل تصاویر و ثبت محل کشف آسیبپذیریها.
- پیکربندی کنترل دسترسی مبتنی بر نقش و مدیریت اسرار.
- تعریف متریکهای سلامت و آستانههای هشدار و اجرای تستهای استرس و بار.
- آمادهسازی Runbook برای بازیابی سریع و آگاهی تیمها از نقشها در بحران.
- ایجاد پایپلاین CI/CD شامل مراحل ساخت، تست، اسکن و انتشار مرحلهای.
مسائل عملیاتی و نکات اجرایی
برای بهرهبرداری موفق باید ترکیبی از مهارتهای فنی و فرایندهای سازمانی فراهم شود:
تیم و فرآیند
- آموزش مداوم تیمها و تشویق فرهنگ همکاری بین توسعه و عملیات.
- طراحی SLA و SLO با میزانی واقعگرایانه و سنجیده.
ابزار و مانیتورینگ
- پیادهسازی لاگگیری متمرکز و داشبوردهای تحلیل برای پیگیری تراکنشها.
- پایش هزینه و شاخصهای کارایی برای بهینهسازی مصرف منابع.
ملاحظات امنیتی کاربردی
امنیت در معماری کانتینری باید از چند لایه تشکیل شود تا خطرات کاهش یابد:
قبل از استقرار
- اسکن تصاویر، حذف بستهها و ماژولهای غیرضروری و استفاده از مبانی ساخت امن.
- امضای تصاویر و نگهداری آنها در رجیستری خصوصی امن.
در زمان اجرا
- اجرای اصل کمترین دسترسی برای سرویسها و استفاده از سیاستهای شبکه برای جداسازی ترافیک.
- پایش رفتار شبکه برای شناسایی الگوهای غیرعادی و پاسخ خودکار به تهدیدات.
ادغام اقدامات پیشگیرانه و مانیتورینگ مداوم، ریسکهای امنیتی را به طرز قابل توجهی کاهش میدهد.
هزینهها و مدلهای اقتصادی
معماری کانتینری میتواند هزینههای سختافزاری را کاهش دهد اما هزینههای دیگری نیز مطرحاند:
- سرمایهگذاری در اتوماسیون، مانیتورینگ و آموزش تیمها.
- هزینههای عملیاتی نگهداری لایههای ارکستراسیون و رجیستری.
- نیاز به مدیریت هزینه در مقیاس با ابزارهای پایش مصرف منابع.
ترکیب منابع محلی و محیطهای مبتنی بر مصرف میتواند به تعادل هزینه و عملکرد کمک کند.
منابع و پیوندهای مفید
برای تدوین سیاستها و استانداردهای فنی، ارجاع به مستندات رسمی و استانداردهای وب و امنیت مفید است. یک مرجع عمومی برای مستندات وب در این آدرس در دسترس است: https://www.w3.org/. همچنین مطالعه مستندات مربوط به استانداردهای شبکه، امنیت و مدیریت نسخه توصیه میشود.
پرسشهای متداول (FAQ)
آیا هر سازمانی باید فوراً معماری کانتینری را اتخاذ کند؟
خیر. تصمیم به مهاجرت باید بر اساس نیازهای کسبوکار، پیچیدگی سیستمها، توان تیمی و هزینهها گرفته شود. برای برخی برنامههای ساده یا پروژههایی با منابع محدود، راهکارهای سنتی ممکن است مناسبتر باشند.
چقدر زمان لازم است تا یک برنامه متوسط به مدل کانتینری منتقل شود؟
بسته به پیچیدگی، کیفیت کد و همبندی سرویسها، مدت زمان میتواند از چند هفته تا چند ماه تغییر کند. توصیه میشود از یک پروژه پایلوت استفاده کنید تا فرآیندها و ابزارها پیش از استقرار کلی ارزیابی شوند.
چگونه کیفیت و امنیت تصاویر کانتینری را تضمین کنیم؟
استفاده از فایلهای ساخت بازتولیدپذیر، اسکن خودکار تصاویر، امضای دیجیتال تصاویر و نگهداری در رجیستری خصوصی از روشهای مهم برای تضمین کیفیت و امنیت تصاویر است.
کانتینرها سامانهارکستراسیون میزبانی آینده — جمعبندی و توصیههای عملی
کانتینرها سامانهارکستراسیون میزبانی آینده را شکل میدهند زیرا ترکیب بستهبندی قابل حمل و مدیریت خودکار، امکان ارائه سرویسهای مقیاسپذیر، قابل اتکا و قابل نگهداری را فراهم میآورد. برای پیادهسازی موفق توجه به موارد زیر ضروری است:
- شروع با یک پروژه پایلوت برای ارزیابی ROI، ابزارها و چالشهای عملیاتی.
- سرمایهگذاری در آموزش و تدوین رویههای عملیاتی و امنیتی از ابتدا.
- ایجاد پایپلاینهای CI/CD و سیستمهای مانیتورینگ متمرکز پیش از ورود به تولید.
- بازنگری مداوم سیاستهای هزینه، معماری و نیازهای بار کاری بر پایه دادههای عملیاتی.
با رعایت این اصول و اجرای چکلیستهای عملیاتی، سازمانها میتوانند از مزایای مدل کانتینری بهره ببرند و محیط میزبانی خود را برای نیازهای آینده آماده کنند.