
استراتژیهای hybrid cloud برای طراحی، امنیت و بهرهوری عملیاتی
استراتژیهای hybrid cloud برای طراحی، امنیت و بهرهوری عملیاتی
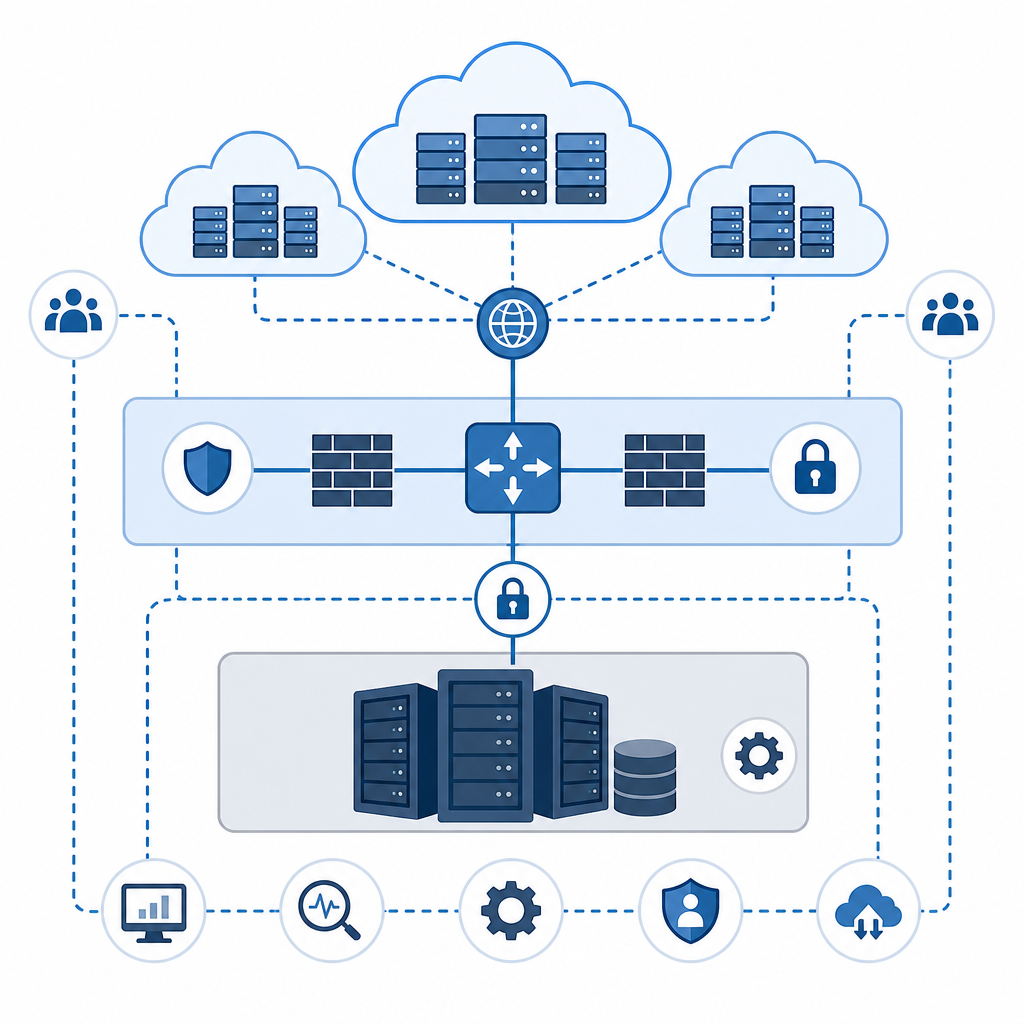
محیطهای ترکیبی وقتی با هدف مشخص و معیارهای فنی طراحی شوند، امکان توازن بین حاکمیت محلی و مقیاسپذیری ابری را فراهم میکنند. این راهنما بهصورت کاربردی روی استراتژیهای hybrid cloud تمرکز دارد: از تعیین اهداف کسبوکار و انتخاب الگوهای شبکه تا مدیریت داده، امنیت، اتوماسیون و کنترل هزینه. در هر بخش چکلیست، مثال اجرایی و مراحل عملی ارائه شده تا تیمها بتوانند پروژه را مرحلهای و قابل اندازهگیری پیش ببرند.
تعریف اهداف کسبوکار و ترجمه به معیارهای فنی
قبل از هر تصمیم فنی، باید پرسشهای کلیدی کسبوکار روشن شوند: آیا اولویت حفظ حاکمیت داده و تطابق با مقررات است، یا نیاز به توان پردازشی مقیاسپذیر و پرداخت بهازای مصرف؟ استراتژیهای hybrid cloud باید اهداف کسبوکار را به معیارهای پذیرش، شاخصهای عملکرد و مرزهای مسئولیت تبدیل کنند تا تیمها بدانند چه معیارهایی را باید اندازهگیری و گزارش کنند.
فرآیند پنج مرحلهای برای تعیین اهداف
- گردآوری ذینفعان: امنیت، حقوقی، مالی، عملیات و توسعه را در جلسههای مشترک شرکت دهید.
- شناسایی الزامات تطابق و حاکمیت: فهرست قوانین محلی و بینالمللی که روی داده و محل پردازش اثر میگذارند.
- تعریف معیارهای کلیدی: SLA، RTO/RPO، هزینه هدف و شاخصهای عملکرد کاربردی (KPIs).
- ترجمه به نیازهای فنی: پهنای باند، تاخیر، ظرفیت ذخیرهسازی، نیاز به مدیریت کلید و سطح لاگگیری.
- تصویب و مستندسازی خطمشیها: تعیین مرزهای مسئولیت بین تیمهای داخلی و تیم ارائهدهنده زیرساخت خارجی.
اهداف معمول که باید مستندسازی شوند
- سطح دسترسی مورد نیاز برای سرویسهای کلیدی (SLA و RTO/RPO).
- قوانین حاکمیت و نگهداری دادهها بر اساس حساسیت و محل نگهداری.
- حداکثر هزینه ماهیانه هدف و نحوه اندازهگیری آن.
- نیازمندیهای امنیتی از جمله رمزنگاری و مدیریت کلیدها.
استراتژیهای hybrid cloud: کلیدهای فنی
انتخاب الگوهای معماری و شبکه تأثیر مستقیم روی بازیابی از حادثه، تجربه کاربری و هزینهها دارد. در این بخش اصول فنی که باید در هر طرح رعایت شوند تشریح شده و نمونههایی از معماریها و تصمیمهای عملی ارائه میشود.
الگوهای معماری متداول و کاربرد هر کدام
- جدا کردن بارهای حساس و غیرحساس: سرویسهای دارای داده حساس در مراکز داده داخلی و پردازشهای مقیاسپذیر در محیط خارجی قرار میگیرند. کاربرد: مؤسسات مالی و مراقبتهای بهداشتی که ملزومات حاکمیت بالا دارند.
- معماری مبتنی بر خدمات و کانتینر: برای تسهیل انتقال و تکرارپذیری استقرارها. کاربرد: برنامههایی که نیاز به استقرار سریع و مقیاسپذیری پویا دارند.
- لایهبندی شبکه و میکروپارتیشنینگ: برای محدود کردن برد حملات و کاهش سطح حمله. کاربرد: سامانههای با سطوح کاربری و سرویس متعدد.
الزامات شبکه و اتصال — مراحل پیادهسازی
- طرحبندی شبکه: تعریف شبکههای منطقی جدا برای داده حساس، مدیریتی و ترافیک عمومی.
- انتخاب روش اتصال: لینک اختصاصی یا تونل امن با SLA مشخص و افزونگی فیزیکی و منطقی.
- پیادهسازی QoS و سیاستهای مسیرگذاری: اولویتدهی ترافیک حساس و محدود کردن پهنایباند برای کارهای غیرضروری.
- آزمون قطع و وصل منظم: سناریوهای منقطع برای بررسی تحمل خطا و بهروزرسانی مستندات بازیابی.
امنیت، حاکمیت و مدیریت ریسک
امنیت باید از مرحله طراحی آغاز شود. سیاستها و ابزارهایی که برای محافظت از دادهها و سرویسها لازم است باید در مستندات استراتژیک نوشته و در فرآیندهای عملیاتی اجرا شوند.
چکلیست امنیتی عملی
- امکانسنجی و پیادهسازی احراز هویت چندعاملی برای همه دسترسیها.
- تعریف و اجرای سیاست حداقل دسترسی برای منابع و سرویسها.
- رمزنگاری دادهها در حالت سکون و انتقال؛ مدیریت چرخهکلید با ذخایر امن داخلی برای دادههای حساس.
- پیادهسازی لاگگیری متمرکز و تحلیل رفتار برای شناسایی الگوهای غیرعادی.
- اجرای آزمونهای نفوذ و تحلیل آسیبپذیری دورهای و مدیریت رفع سریع یافتهها.
نمونه اجرا و نکات اجرایی
در یک پیادهسازی نمونه، کلیدهای رمزنگاری حساس در یک سرویس مدیریت کلید درون شبکه داخلی نگهداری شدند، در حالی که دادههای تحلیلی رمزنگاریشده در محیط خارجی پردازش میشدند. سیاستها تعیین کردند که هر دسترسی از بیرون نیازمند توکن زمانی و ثبت کامل لاگ باشد. نکته عملی: زمانبندی چرخش کلید و رویه بازیابی کلید را از ابتدا تعریف و آزمون کنید.
مدیریت داده و الگوهای ذخیرهسازی
تعیین محل نگهداری و سطح دسترسی هر نوع داده از پایههای استراتژیهای hybrid cloud است. برچسبگذاری دادهها و تعریف سیاست نگهداری نقش کلیدی در پاسخگویی به الزامات قانونی و بهینگی هزینه دارد.
چارچوب تصمیمگیری برای داده — نمونه عملی
- ردهبندی داده بر اساس حساسیت و نیاز به دسترسی (حساس، داخلی، عمومی).
- تعیین محل نگهداری بر مبنای ریسک و هزینه: دادههای حساس داخلی، دادههای تحلیلی خارجی.
- تعریف سیاستهای پشتیبانگیری، نسخهبرداری و زمان نگهداری برای هر رده.
- اجرای تستهای بازیابی دورهای و گزارش نتایج برای بازبینی سیاستها.
الگوها و نمونه عملیاتی
یک الگوی متداول استفاده از ذخیرهسازی لایهای است: دادههای پرتکرار روی رسانه سریع و دادههای کمتر استفادهشده روی لایههای ارزانتر نگهداری میشوند. پشتیبانها در دو مکان مجزا ذخیره و بازیابی دورهای تست میشوند. نکته: هزینه انتقال داده را در زمانبندی پردازشهای دستهای لحاظ کنید تا هزینههای پنهان کاهش یابد.
| رده داده | محل پیشنهادی | کنترلهای لازم |
|---|---|---|
| حساس | مراکز داده داخلی | رمزنگاری، کنترل دسترسی قوی، نگهداری لاگ |
| تحلیلی | زیرساخت مقیاسپذیر خارجی | نسخهبرداری، سیاست هزینه و زمانبندی پردازش |
| پشتیبانها | ترکیبی برای افزونگی | تست بازیابی منظم، رمزنگاری |
اتوماسیون، عملیات و مانیتورینگ
یکپارچهسازی ابزارهای اتوماسیون و مانیتورینگ بین محیطها باعث کاهش خطاهای انسانی و شتاب در پاسخگویی به حوادث میشود. این عنصر یکی از ارکان اجرایی استراتژیهای hybrid cloud است.
چکلیست عملیاتی برای تیمهای فنی
- تعریف معیارهای سلامت و آستانههای هشدار برای هر سرویس.
- استقرار پایپلاینهای CI/CD با مراحل آزمون، مرحلهبندی و انتشار خودکار.
- اتوماسیون سناریوهای بازیابی شامل اسکریپتهای آزمون و بازنشانی تنظیمات شبکه.
- یکپارچهسازی داشبوردهای هزینه و مانیتورینگ برای دید واحد از وضعیت کل محیط.
شاخصهای مهم برای پایش
- تاخیر شبکه بین مکانهای مختلف و درصد خطا در انتقال.
- مصرف CPU و حافظه سرویسهای کلیدی و نرخ تغییر مصرف در دورههای اوج.
- نرخ خطاهای ذخیرهسازی و زمان میانگین بازیابی (MTTR).
- گزارشهای هزینه به ازای پروژه، بخش و سرویس برای تحلیل بهینگی.
اقتصاد و بهینگی هزینه
تفکیک هزینههای ثابت و متغیر، بهکارگیری ذخیرهسازی لایهای و نظارت پروژهای از روشهای کلیدی برای کنترل هزینهها در محیط ترکیبی است. در این بخش روشهای عملی برای کاهش هزینه و مدلسازی مالی ارائه شده است.
روشهای کنترل هزینه عملی
- اندازهگیری منظم مصرف و اعمال قوانین خاموشسازی منابع غیرضروری خارج از ساعات اوج.
- رزرو ظرفیت برای بارهای ثابت و پرداخت مصرفی برای بارهای نوسانی.
- تحلیل هزینه-فایده قبل از مهاجرت به محیط خارجی برای هر میکروسرویس.
- محاسبه هزینههای پنهان شامل انتقال داده، عملیات نگهداری و کار نیروی انسانی.
مثال محاسبه ساده
برای یک سرویس گزارشدهی: اگر پردازش در اوج نیاز به 10 برابر ظرفیت پایه دارد، مدل ترکیبی میتواند با نگهداری پایگاه داده حساس درونسازمانی و اجرای پردازشهای دستهای تحلیل در محیط خارجی، هزینه ذخیرهسازی و محاسبات را بهینه کند؛ محاسبه هزینه ماهانه باید شامل هزینه انتقال دادههای دستهای نیز باشد.
الگوهای مهاجرت و مراحل پیادهسازی
مهاجرت موفق معمولاً مرحلهای و قابل بازگشت است. در برنامهریزی باید مسیرهای بازگشت (rollback) و معیارهای موفقیت مشخص شوند.
مراحلی که در هر پروژه باید اجرا شود
- تحلیل وابستگیها و ردهبندی بارهای کاری.
- اجرای یک آزمایش نمونه (pilot) برای ارزیابی عملکرد و هزینه.
- گسترش تدریجی و اتوماسیون فرآیندها برای تضمین تکرارپذیری.
- آزمونهای بازیابی و سنجش کارایی پس از هر فاز.
- بازنگری و بهبود مستمر بر اساس نتایج و درسآموختهها.
نمونه برنامه مهاجرت شش ماهه (قابل تبدیل به جدول زمانبندی)
- ماه 1: جمعآوری نیازمندیها و تحلیل وابستگیها.
- ماه 2: طراحی معماری هدف و قوانین حاکمیت.
- ماه 3: پیادهسازی نمونه آزمایشی و سنجش عملکرد.
- ماه 4: بازنگری و اصلاح اتوماسیون CI/CD و سیاستهای امنیتی.
- ماه 5: گسترش تدریجی و مانیتورینگ بارهای اولیه.
- ماه 6: ارزیابی نهایی، بهینهسازی هزینه و انتقال کامل یا مرحلهای با مستندسازی.
مثال عملی: برنامهریزی و اجرای یک سرویس تحلیلی
در یک نمونه، تیم فنی یک سرویس گزارشدهی تحلیلی را طبق استراتژیهای hybrid cloud زیر پیادهسازی کرد:
- ردهبندی دادهها و جداسازی دادههای حساس بهصورت محلی.
- انتقال پردازشهای موازیپذیر به محیط خارجی برای استفاده از مقیاسپذیری.
- ایجاد پل شبکه ایمن بین محیطها و رمزنگاری سرتاسری جریان داده.
- استقرار کانتینرها با اتوماسیون تا محیط توسعه و تولید یکسان بماند.
- تعریف سناریوهای بازیابی و اجرای تستهای دورهای برای اطمینان از تداوم سرویس.
نتیجه: حفظ حاکمیت روی دادههای حساس و توانایی پاسخ به افزایش ناگهانی بار پردازشی بدون رشد ناهنجار هزینهها. نکته عملی: هر تغییر معماری باید با معیارهای عملکرد و هزینه مقایسه شده و در صورت عبور از آستانههای تعریفشده، بازنگری شود.
پرسشهای متداول (FAQ)
- آیا تمام سازمانها باید از محیط ترکیبی استفاده کنند؟
- خیر؛ تصمیم بر اساس نیاز به حاکمیت، حساسیت داده و الزامات مقیاسپذیری است. برخی سازمانها با محیط خصوصی یا عمومی تنها هم هزینه و هم پیچیدگی کمتری خواهند داشت.
- چه اصول امنیتی برای این مدل ضروری است؟
- اجرای اصل حداقل دسترسی، رمزنگاری دادهها، مدیریت چرخه حیات کلیدها و لاگگیری متمرکز از اصول پایهای است. همچنین تعریف فرآیند واکنش به رخداد و آزمونهای نفوذ منظم ضروری است.
- چطور هزینه مهاجرت را برآورد کنیم؟
- با برآورد اجزای ثابت و متغیر، اجرای یک پروژه آزمایشی و محاسبه هزینههای جاری و مخفی (مانند انتقال داده و نیاز به پشتیبانی) میتوان برآورد دقیقتری بهدست آورد. مدلسازی سناریویی به تصمیمگیری کمک میکند.
- منابع معتبر برای چارچوبها و استانداردها کداماند؟
- مراجع استانداردهای بینالمللی راهنماییهای مفیدی ارائه میدهند. برای مثال میتوانید به منابع رسمی سازمانهای استاندارد و راهنماهای امنیتی مراجعه کنید: https://www.nist.gov/.
جمعبندی
تدوین و اجرای استراتژیهای hybrid cloud اثربخش نیازمند تعریف دقیق اهداف کسبوکار، انتخاب الگوهای معماری مناسب، تقویت امنیت از مبدا، برنامهریزی مدیریت داده و پیادهسازی اتوماسیون و مانیتورینگ یکپارچه است. با استفاده از چکلیستهای عملی، اجرای مهاجرت مرحلهای و آزمونهای بازگشتی، سازمانها میتوانند ترکیب بهینهای از کنترل محلی و مقیاسپذیری ابری بهدست آورند. نتیجه نهایی کاهش ریسک، افزایش تابآوری و بهینگی هزینهها همراه با قابلیت سنجش و بهبود مستمر خواهد بود.