
افزودن http to https redirect: راهنمای جامع پاک و عملی
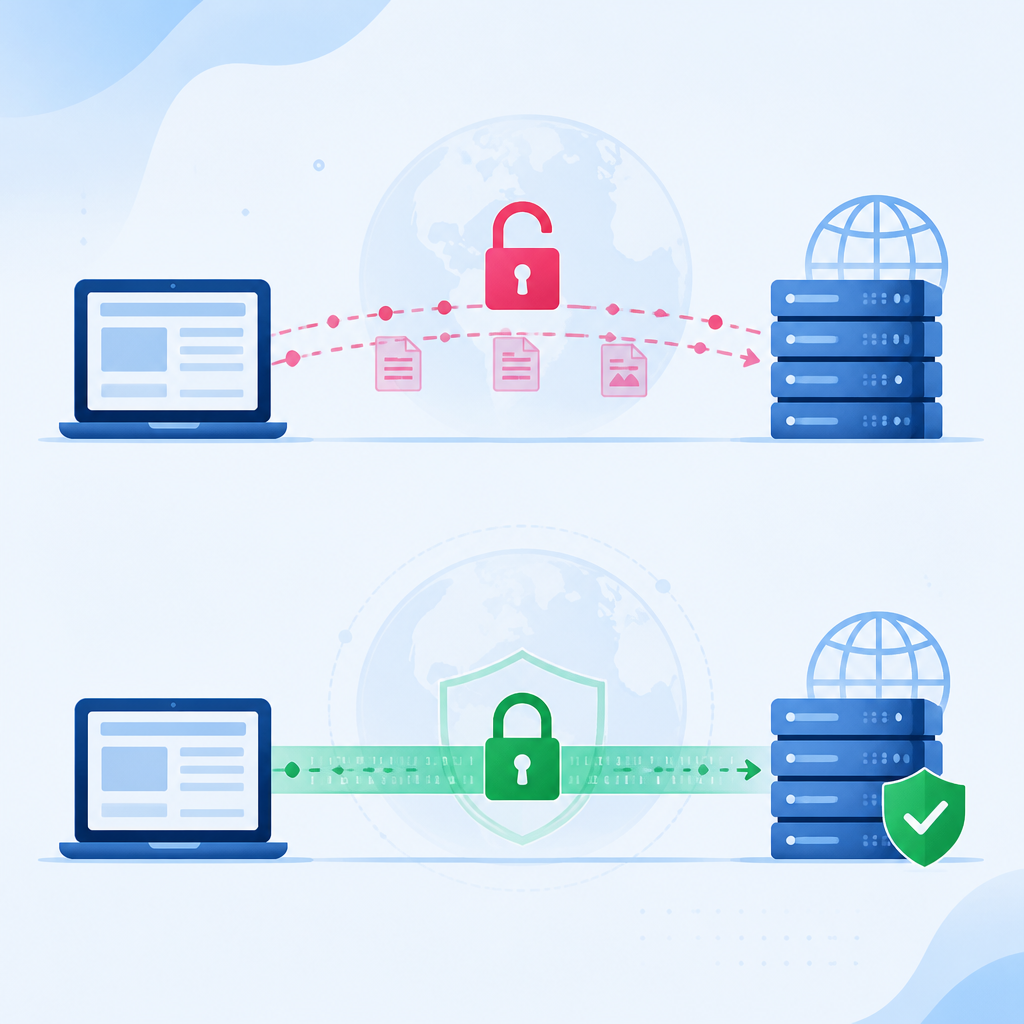
افزودن http to https redirect: راهنمای جامع پاک و عملی
در این مطلب بهصورت عملی و مرحلهبهمرحله به موضوع افزودن http to https redirect میپردازیم؛ هدف ارائه روشهای امن، تستهای پس از پیادهسازی و راهکارهای رفع خطا برای مدیران و توسعهدهندگان وب است تا ترافیک به نسخه HTTPS منتقل شود و سئو و تجربه کاربری بهبود یابد.
چرا افزودن http to https redirect ضروری است؟
اجرای افزودن http to https redirect از دو منظر مهم است: امنیت و سئو. هدایت دائمی (301) به نسخه HTTPS از افشای اطلاعات حساس جلوگیری میکند و به مرورگرها اجازه میدهد هشدارهای "غیر امن" را نشان ندهند. از منظر موتورهای جستجو نیز ریدایرکت 301 بهعنوان سیگنال انتقال دائمی است و کمک میکند نسخه امن بهعنوان نسخه اصلی فهرست شود. پیش از اعمال هر تغییر، مطمئن شوید گواهی SSL/TLS معتبر نصب و عملکرد آن در دامنههای مورد نظر بررسی شده است.
پیشنیازها و آمادهسازی قبل از افزودن http to https redirect
- نصب و اعتبارسنجی گواهی TLS/SSL برای دامنهها و زیردامنهها.
- تهیه نسخه پشتیبان از فایلهای پیکربندی سرور (مانند فایلهای کانفیگ و .htaccess).
- فهرست کردن منابع خارجی و داخلی برای جلوگیری از محتوای ترکیبی (mixed content).
- دسترسی به پنل هاست یا فایلهای پیکربندی سرور، یا هماهنگی با تیم فنی میزبان.
روشهای متداول پیادهسازی افزودن http to https redirect
معمولاً سه سطح برای اعمال افزودن http to https redirect وجود دارد: پنل مدیریت هاست، فایلهای سطح سایت (.htaccess) و پیکربندی مستقیم سرور (مانند کانفیگ انجیانایکس). انتخاب روش مناسب بستگی به سطح دسترسی، حجم ترافیک و نیاز به قوانین سفارشی دارد.
مقایسه سریع مزایا و معایب
- پنل مدیریت: سریع و مناسب برای کاربران غیر فنی، اما امکانات محدود در قوانین پیچیده.
- .htaccess (آپاچی): انعطافپذیر و قابل حمل بین میزبانها، مناسب برای قوانین سفارشی در سطح وبسایت.
- کانفیگ سرور (انجیانایکس/آپاچی در سطح سرویس): بهترین عملکرد و مناسب سایتهای پربازدید، اما نیاز به دسترسی ریشه و دانش فنی دارد.
گامبهگام: افزودن http to https redirect از طریق پنل مدیریت هاست
- وارد پنل هاست شوید و بخش Redirects یا مدیریت دامنه را باز کنید.
- نوع ریدایرکت را روی 301 (Moved Permanently) تنظیم کنید تا موتورهای جستجو نسخه جدید را ذخیره کنند.
- آدرس مبدأ را با http:// و مقصد را با https:// تعیین کنید؛ برای هدایت تمام مسیرها از الگو یا انتخاب "همه مسیرها" استفاده کنید.
- در صورت وجود گزینه Force SSL آن را فعال کنید تا همه درخواستها به HTTPS ارجاع شوند.
- تغییرات را ذخیره کرده و با باز کردن چند آدرس http بررسی کنید که ریدایرکت 301 اجرا میشود.
این روش برای سایتهای کوچک و بدون نیاز به قوانین پیچیده مناسب است؛ اما همیشه پس از اعمال، صحت عملکرد را با ابزارهای تست و مرورگر بررسی کنید.
افزودن http to https redirect با .htaccess (مثال عملی برای آپاچی)
برای سرورهای آپاچی، ویرایش فایل .htaccess در پوشه ریشه معمول است. پیش از ویرایش از فایل نسخه پشتیبان تهیه کنید. نمونه کد رایج:
# هدایت همه درخواستها به HTTPS
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
</IfModule>
نکته: اگر سرور پشت پروکسی یا تعادلبار قرار دارد و %{HTTPS} برای شما مقدار مناسبی برنمیگرداند، ممکن است لازم شود شرط را بر اساس هدرهای پروکسی (مثل X-Forwarded-Proto) تغییر دهید.
نمونه پیکربندی انجیانایکس برای هدایت
در انجیانایکس معمولاً هدایت در بلوک سروری که پورت 80 را گوش میدهد قرار میگیرد. مثال زیر را میتوانید با نام دامنه خود تنظیم کنید:
server {
  listen 80;
  server_name your-domain.com www.your-domain.com;
  return 301 https://$host$request_uri;
}
پس از اعمال تغییرات، سرویس را مجدداً بارگذاری کنید و با ابزارهایی مانند curl یا مرورگر صحت ریدایرکت را بررسی نمایید.
Force SSL و نقش آن در تکمیل افزودن http to https redirect
Force SSL قابلیتی است که در پنل یا سرور فعال میشود تا از همان لحظه تمام درخواستها به HTTPS سرو شوند. ترکیب Force SSL با افزودن http to https redirect باعث میشود حتی درخواستهای ورودی از HTTP به سرعت و پایدار به HTTPS هدایت شوند. پس از اطمینان از عملکرد صحیح، میتوانید HSTS را نیز فعال کنید تا مرورگرها برای مدت مشخصی فقط از نسخه امن استفاده کنند، اما قبل از رفتن به HSTS از رفع هر گونه محتوای ترکیبی مطمئن شوید.
بررسی محتوای ترکیبی و بهینهسازی سئویی پس از افزودن http to https redirect
- آدرسهای داخلی و منابع (تصاویر، CSS، JS) را به HTTPS بهروزرسانی کنید تا از بلوکه شدن توسط مرورگر جلوگیری شود.
- هدینگها، لینکهای کنونیکال و نقشه سایت را با آدرسهای HTTPS بهروز کنید تا موتورهای جستجو نسخه درست را نمایه کنند.
- نسخه HTTPS را در ابزارهای وبمستر (سرچ کنسول) اضافه و تایید کنید تا گزارشها و رتبهبندی اصلاح شوند.
- ردیابی ریدایرکتها و بررسی شاخصهای Core Web Vitals بهخصوص پس از تغییرات میتواند نقاط ضعف عملکرد را نشان دهد.
چکلیست عملی پس از افزودن http to https redirect
- با درخواستهای ساده مانند curl -I http://your-domain.com بررسی کنید که پاسخ 301 میآید و مکان به https هدایت میشود.
- بررسی گواهی در مرورگر برای شناسایی خطاهای مربوط به CN/SAN یا انقضا.
- استفاده از ابزارهای توسعهدهنده مرورگر برای یافتن موارد محتوای ترکیبی.
- اجرای بررسی سرعت و تاثیر ریدایرکتها بر زمان پاسخ سرور.
- بهروزرسانی نقشه سایت و فایل robots.txt در صورت نیاز.
برای مرجع طراحی و رفتار پروتکل HTTP، میتوانید اسناد رسمی را مشاهده کنید: RFC 7231.
خطاهای رایج هنگام افزودن http to https redirect و راهحلها
- چرخه نامتناهی ریدایرکت: معمولاً به دلیل قوانین متناقض یا تنظیمات پروکسی. تست قوانین را در محیط تست انجام دهید و شرطها را ساده کنید.
- هشدار گواهی نامعتبر: از تطابق نامهای گواهی با دامنه و تاریخ انقضا اطمینان حاصل کنید.
- محتوای ترکیبی: منابع خارجی که از HTTP بارگذاری میشوند را به نسخه HTTPS تغییر دهید یا از نسخه امن جایگزین استفاده کنید.
- تأثیر منفی بر سئو: اگر ریدایرکتها بهدرستی 301 نباشند، ممکن است افت رتبه رخ دهد؛ گزارشهای ابزارهای وبمستر را بررسی کنید و در صورت نیاز نقشه سایت را مجدد ارسال کنید.
مثال عملی کامل: سناریو، اجرا و بررسی
فرض کنید سایت شما ترکیبی از صفحات HTTP و HTTPS دارد. یک روند پیشنهادی مرحلهای:
- نصب و آزمون گواهی در محیط آزمایشی یا زیردامنه تستی.
- اولین مرحله: اجرای افزودن http to https redirect از طریق پنل یا قوانین ساده .htaccess برای بررسی رفتار کلی.
- گام بعدی: بررسی تمام صفحات و اصلاح منابع به HTTPS و رفع خطاهای محتوای ترکیبی.
- پس از اطمینان از پایداری، فعال کردن Force SSL و در صورت آمادگی کامل، پیادهسازی HSTS با مدت زمان معقول.
- نهایتاً کنترل لاگها و ابزارهای تحلیلی برای شناسایی هرگونه اشکال یا تغییر در ترافیک و رتبهبندی.
سوالات متداول (FAQ)
آیا بعد از افزودن http to https redirect باید لینکها را عوض کنم؟
بله. بهروزرسانی لینکهای داخلی و منابع به HTTPS توصیه میشود تا تعداد ریدایرکتها کاهش یابد و تجربه کاربری بهتری فراهم شود.
آیا همیشه باید از ریدایرکت 301 استفاده کرد؟
برای انتقال دائمی به HTTPS از 301 استفاده کنید. 302 برای انتقال موقت مناسب است و موتورهای جستجو تفاوت آن را در نظر میگیرند.
آیا Force SSL برای تمام سایتها لازم است؟
برای سایتهایی که اطلاعات کاربر را جمعآوری یا پردازش میکنند، فعالسازی Force SSL ضروری است. حتی سایتهای اطلاعرسانی با HTTPS اعتماد کاربران و مزایای سئویی بیشتری کسب میکنند.