
جلوگیری هک افزایش امنیت سایت با تنظیمات کنترل پنل میزبانی
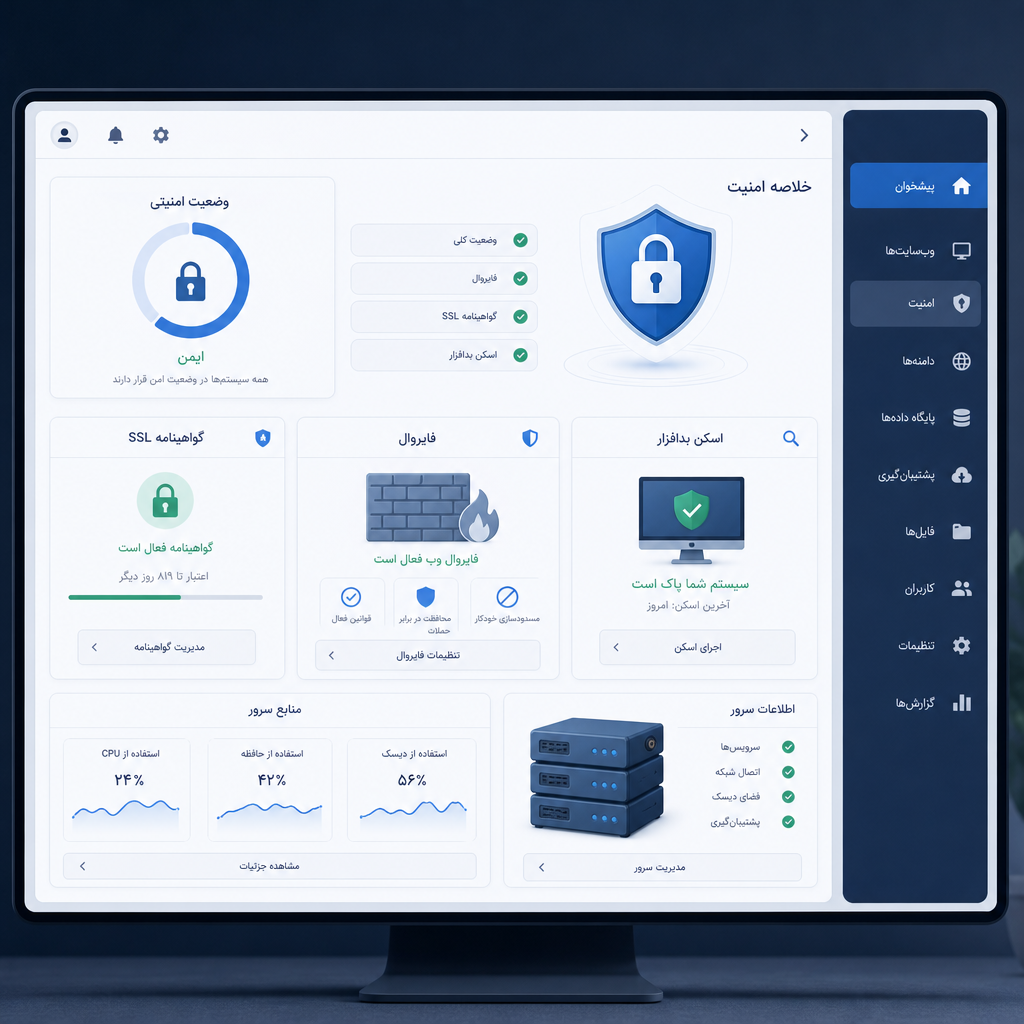
جلوگیری هک افزایش امنیت سایت با تنظیمات کنترل پنل میزبانی
این راهنما برای مدیران سایت و توسعهدهندگان طراحی شده است تا با تمرکز ویژه بر تنظیمات کنترل پنل میزبانی، گامهای عملی و قابلتکرار برای جلوگیری هک افزایش امنیت سایت را پیادهسازی کنند. پیشنهادها فنی، مستندپذیر و بدون ادعاهای پزشکی یا غیرقابلاثبات ارائه میشوند.
چرا کنترل پنل میزبانی نقش کلیدی در جلوگیری هک افزایش امنیت سایت دارد؟
کنترل پنل میزبانی نقطهی مدیریت منابع حیاتی سایت مانند فایلها، پایگاهداده، تنظیمات PHP و دسترسیهای سرویسها است. خطا در پیکربندی این لایه میتواند باعث افشای اطلاعات، تزریق کد یا افزایش سطح دسترسی مهاجم شود. با بهکارگیری الگوهای پیکربندی امن میتوان لایهای مؤثر برای جلوگیری هک افزایش امنیت سایت ساخت و نرخ موفقیت حملات را کاهش داد.
اصول پایهای امنیت در کنترل پنل
- پشتیبانگیری منظم و نگهداری نسخهها در مکان مستقل از سرور اصلی.
- بهروزرسانی مرتب نسخههای اجرای زبان سمت سرور و ماژولهای مرتبط.
- اجرای اصل کمترین دسترسی (least privilege) برای حسابها و سرویسها.
- اجبار ارتباطات رمزنگاریشده برای مدیریت و کاربر نهایی (HTTPS/TLS، SSH).
- نظارت مداوم لاگها و شناسایی الگوهای مشکوک.
کلیدهای عملی کنترل پنل برای جلوگیری هک افزایش امنیت سایت
در این بخش فهرست تنظیمات عینی و گامبهگام ارائه میشود تا در کنترل پنل پیادهسازی شوند. هر مورد شامل دلیل، روش اجرا و نکات تست است.
۱. مدیریت نسخه اجرای زبان سمت سرور و ماژولها
استفاده از نسخههای قدیمی اجرایی میتواند آسیبپذیریهای شناختهشده را باز نگه دارد. در کنترل پنل:
- یک نسخه پشتیبانیشده انتخاب کرده و پچهای امنیتی را زمانبندی کنید.
- ماژولهای بلااستفاده را غیرفعال یا حذف کنید و در محیطهای آزمایشی سازگاری را بسنجید.
- پس از هر بهروزرسانی، تستهای عملکرد و تستهای امنیتی پایه را اجرا کنید.
۲. پیکربندی فایروال اپلیکیشن وب (WAF)
WAF میتواند حملات لایه برنامه را کاهش دهد. توصیهها:
- در روزهای اول، WAF را در حالت گزارش (monitor) قرار دهید تا قوانین موجب قطع درخواستهای مشروع نشوند.
- قواعد متداول مانند جلوگیری از تزریق SQL، XSS و مسدودسازی درخواستهای مشکوک را فعال کنید.
- برای اطلاعات فنی بیشتر درباره الگوهای حمله، مروری به منابع معتبر مانند OWASP داشته باشید: OWASP.
۳. مدیریت حسابها، احراز هویت و کنترل دسترسی
حسابهای کنترل پنل باید محدود و ایمن نگه داشته شوند:
- از احراز هویت چندعاملی برای حسابهای با دسترسی مدیریتی استفاده کنید.
- برای هر کاربر حساب مجزا ایجاد و سطوح دسترسی را دقیقاً تعیین کنید.
- دسترسیهای سرویس مانند FTP را به نسخههای امنتری مانند SFTP یا تونل SSH محدود کنید.
- فرآیند منظم برای غیرفعالسازی یا حذف حسابهای بلااستفاده تعریف کنید.
۴. مجوزهای فایل و ساختار پوشهها
پیکربندی مجوزها باید مانع اجرای کدهای ناخواسته و افشای فایلهای حساس شود:
- قواعد کلی: فایلها را روی 644 و پوشهها را روی 755 تنظیم کنید مگر موارد خاص.
- فایلهای پیکربندی حاوی اطلاعات اتصال به پایگاهداده را خارج از دایرکتوریهای عمومی قرار دهید یا دسترسی آنها را محدود کنید.
- از امکان ویرایش مستقیم فایلها در محیط تولید از طریق کنترل پنل تنها برای مواقع ضروری استفاده کنید و مصرف آن را ثبت کنید.
۵. محافظت از پایگاهداده و مسیرهای مدیریتی
دسترسی به ابزارهای مدیریت پایگاهداده و پنلهای مدیریتی را محدود کنید:
- بهجای باز گذاشتن روی همه، دسترسی را به آدرسهای IP مشخص یا تونل SSH محدود نمایید.
- نام مسیرهای مدیریتی پیشفرض را تغییر دهید تا از شناسایی خودکار کاسته شود.
- اطلاعات اتصال را در فایلهایی با مجوز محدود نگه دارید و دسترسی لاگها را مدیریت کنید.
۶. پیکربندی SSL/TLS و هدایت به HTTPS
یک گواهی معتبر و اجبار ترافیک به HTTPS از نشت اطلاعات حساس جلوگیری میکند:
- گواهی معتبر نصب و تنظیم هدایت همه درخواستها به HTTPS را فعال کنید.
- تنظیمات مانند HSTS را در نظر بگیرید تا مرورگرها رفتار امنتری اتخاذ کنند.
۷. پشتیبانگیری منظم و تست بازیابی
پشتیبانگیری باید قابل بازیابی و آزاد از آلودگی باشد:
- پشتیبانها را روی مکانهای جغرافیایی و سرویسهای مستقل نگهداری کنید.
- روند بازیابی را در محیط آزمایشی بهصورت منظم تست کنید تا از سلامت فایلها و دیتابیس مطمئن شوید.
- از چکسام و تاریخگذاری نسخهها برای تأیید یکپارچگی استفاده کنید.
چکلیست سریع برای جلوگیری هک افزایش امنیت سایت
| بخش | اقدام ضروری |
|---|---|
| نسخههای اجرایی | انتخاب نسخه پشتیبانیشده، نصب پچهای امنیتی |
| WAF | فعالسازی در حالت گزارشدهی، سپس بلاک |
| حسابها | MFA، رمزهای قوی و حذف حسابهای بلااستفاده |
| مجوزها | فایلها 644، پوشهها 755؛ محدود کردن دسترسی به فایلهای حساس |
| پشتیبانگیری | تکرار منظم، نگهداری خارج از سرور و تست بازیابی |
| HTTPS | نصب TLS و هدایت تمام ترافیک |
مثال عملی: سناریوی کاهش خطر نفوذ در یک سایت محتوایی
در این سناریو یک سایت محتوایی روی یک حساب میزبانی عمومی اجرا میشود. اجرا و تست موارد زیر بهصورت مرحلهای انجام شود:
- پشتیبان کامل از فایلها و دیتابیس تهیه و در محل مستقل ذخیره کنید (فضای ابری یا سرور پشتیبان جدا).
- نسخه اجرای سمت سرور را با تست سازگاری تعیین و ماژولهای غیرضروری را غیرفعال کنید.
- WAF را به مدت یک هفته در حالت گزارش اجرا، لاگها را تحلیل و سپس قوانین مسدودسازی را فعال کنید.
- دسترسی به ابزارهای مدیریتی را به محدوده IP مشخص یا تونل SSH محدود کنید و از کلیدهای امن استفاده کنید.
- مجوزها را اصلاح کرده و فایلهای پیکربندی حساس را به محلی با دسترسی محدود منتقل نمایید.
- گواهی TLS نصب و هدایت همه درخواستها به HTTPS فعال شود؛ HSTS در صورت نیاز فعال گردد.
- نظارت ساده و اعلانها برای تلاشهای ناموفق ورود و فعالیتهای پرتکرار تنظیم شوند.
اجرای این چکلیست پایهای قوی برای جلوگیری هک افزایش امنیت سایت ایجاد میکند، اما نیازمند بازبینی دورهای است.
ابزارها، لاگها و شاخصهای هشدار
کنترل پنلها معمولاً ابزارهایی برای مشاهده لاگ دسترسی و خطا دارند. نکات کاربردی:
- آستانههایی برای تلاشهای ناموفق ورود تعریف و مکانیزم محدودسازی نرخ (rate limiting) فعال کنید.
- الگوهای مکرر در لاگ خطا مانند دسترسی به مسیرهای مدیریتی یا پارامترهای عجیب را بررسی کنید.
- راهاندازی هشدار ایمیل یا وبهوک برای رفتارهای پرتکرار یا بار غیرمعمول سرور.
- ارسال لاگها به سامانههای جمعآوری متمرکز برای تحلیل بلندمدت مفید است.
پاسخ سریع به رخداد
یک برنامه ساده پاسخ به حادثه (IRP) شامل مراحل زیر باشد:
- شناسایی و قرنطینه: سرویس یا حساب مورد سوءاستفاده را شناسایی و دسترسی آن را محدود کنید.
- جمعآوری شواهد: لاگها و تصویر سیستم را ذخیره کنید تا تحلیل بعدی ممکن باشد.
- بازیابی از پشتیبان: در صورت لزوم، از یک نسخه سالم که پیش از رخداد تهیه شده بازیابی کنید.
- بازنگری و بهبود: علت نفوذ را حذف، پیکربندیها را اصلاح و تیم را آموزش دهید تا تکرار نشود.
پرسشهای متداول (FAQ)
آیا تغییر نسخه اجرای سمت سرور واقعاً مؤثر است؟
بله. نسخههای منقضیشده معمولاً پچ امنیتی دریافت نمیکنند و آسیبپذیریهای شناختهشده ممکن است باقی بمانند. استفاده از نسخههای پشتیبانیشده همراه با تست سازگاری ریسک را کاهش میدهد.
فواصل مناسب پشتیبانگیری چقدر است؟
بسته به میزان تغییرات سایت متفاوت است؛ سایتهای با تغییرات روزانه بهتر است حداقل یک پشتیبان روزانه داشته باشند. برای سایتهای کمتغییر، پشتیبان هفتگی ممکن است کافی باشد. همیشه یک نسخه خارج از سرور اصلی نگهداری کنید.
فعالسازی WAF چگونه تجربه کاربری را تحتتأثیر قرار میدهد؟
در حالت صحیح، WAF ترافیک مخرب را فیلتر میکند بدون اینکه کاربران مشروع متضرر شوند. برای جلوگیری از قطع سرویس برای کاربران واقعی، ابتدا قوانین را در حالت گزارش اجرا کنید و پس از تحلیل دقیق، محدودیتها را اعمال نمایید.
جمعبندی
برای دستیابی به هدف جلوگیری هک افزایش امنیت سایت، کنترل پنل میزبانی را بهعنوان لایهای مهم از دفاع در نظر بگیرید. مجموعهای از اقدامات شامل مدیریت نسخههای اجرایی و ماژولها، فعالسازی و تنظیم WAF، محدودسازی دسترسیها و مجوزها، نصب TLS و برنامهریزی پشتیبانگیری منظم چارچوبی عملی فراهم میآورد. این اقدامات باید بهصورت دورهای بازبینی و با تحلیل لاگ و تست بازیابی پشتیبان همراه شوند تا سطح امنیت پایدار نگه داشته شود.