
معماری cloud native برنامههای وب: اصول، الگوها و راهکارهای عملی
معماری cloud native برنامههای وب: اصول، الگوها و راهکارهای عملی
این متن بهعنوان یک دفترچهٔ عملی برای طراحی، پیادهسازی و بهرهبرداری از معماری cloud native برنامههای وب نوشته شده است. هدف ارائهٔ دستورالعملهای کوتاه، چکلیستهای عملی و مثالهای قابل اجرا است تا تیمها بتوانند قدمهای بعدی را با کمترین ریسک و بیشترین بازده بردارند.
معماری cloud native برنامههای وب: چرایی و ضرورت
افزایش انتظارات کاربران برای دسترسپذیری پیوسته، نوسانات غیرقابل پیشبینی در ترافیک و نیاز به انتشارهای مکرر، سازمانها را به سمت طراحیهایی سوق میدهد که از ابتدا برای اجرا در محیطهای توزیعشده و سرویسمحور بهینه شدهاند. معماری cloud native برنامههای وب امکان تفکیک مسئولیتها، خودکارسازی استقرار و مشاهدهپذیری دقیق را فراهم میکند تا تیمها سریعتر بازخورد بگیرند و هزینهٔ نگهداری کنترل شود.
اصول بنیادین و نحوهٔ کاربرد آنها
هر پیادهسازی موفق باید چند اصل کلیدی را رعایت کند و آنها را به قالب عملگرایانه تبدیل کند:
- تفکیک دامنه و مسئولیت: هر سرویس باید یک حوزهٔ کسبوکاری مشخص داشته و با قراردادهای API محدود با دیگران ارتباط برقرار کند. در عمل، یک قرارداد API روشن، تستهای قرارداد (contract tests) و توافق روی ورژنبندی کافی است.
- بستهبندی یکنواخت: بستهبندی سرویسها در واحدهای تکرارپذیر (کانتینر/بستهٔ مستقل) تضمین میکند که محیط توسعه، تست و تولید همگن باشد.
- خودکارسازی چرخهٔ حیات: از ساخت تا استقرار و بازگردانی باید در خطوط CI/CD خودکار باشد. در عمل، هر تغییر باید از طریق خط لولهای عبور کند که شامل اسکن امنیتی، تستهای واحد و تستهای انتها-به-انتها باشد.
- مشاهدپذیری در طراحی: لاگهای ساختاریافته، متریکهای هدفمند و تراسینگ توزیعشده باید از ابتدا تعبیه شوند تا روند تشخیص و رفع خطا کوتاه شود.
- طراحی برای شکست: پیشبینی شکست و بهکارگیری الگوهایی مانند Circuit Breaker و Bulkhead به حفظ پایداری کل سیستم کمک میکند.
اجزای کلیدی یک پیادهسازی عملی
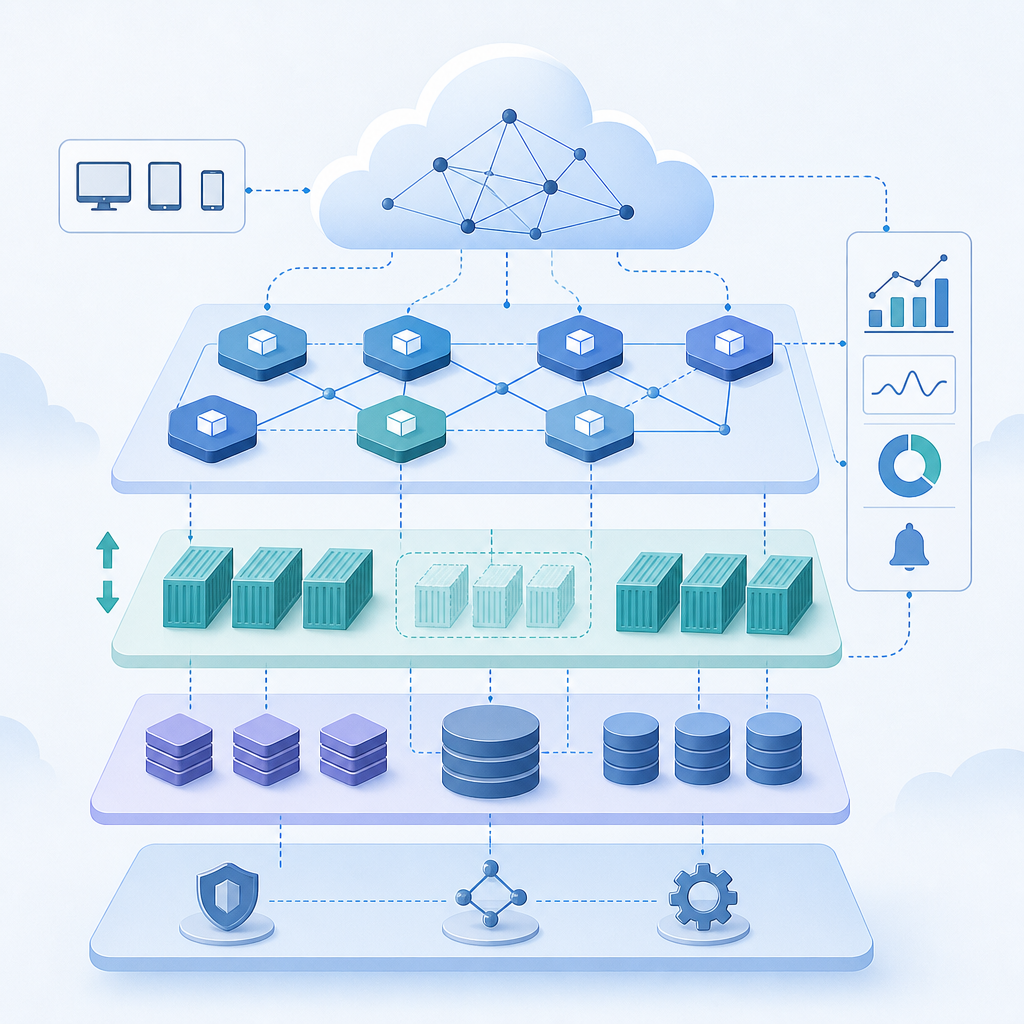
یک معماری کامل شامل چند لایهٔ واضح است؛ در هر لایه توصیههای عملی زیر را دنبال کنید:
- لایهٔ کلاینت: بهینهسازی بار اولیه، کش محلی و استراتژیهای بارگذاری تنبل (lazy loading). برای SPAها، تعیین نقاط API مشخص برای بارگذاری دادهها و جلوگیری از over-fetching حیاتی است.
- درگاه API و مدیریت ترافیک: احراز هویت مرکزی، محدودسازی نرخ و مسیردهی هوشمند که قابلیت نگهداری چند نسخه را داشته باشد.
- ریزخدمات: هر سرویس را با قرارداد مشخص، پایگاه دادهٔ مناسب و تستهای مستقل پیاده کنید. از طراحی event-driven برای کاهش وابستگیهای همزمان بهره ببرید.
- لایهٔ زیرساخت: زیرساخت بهعنوان کد، مدیریت پیکربندی و سیستمهای مدیریت چرخهٔ حیات واحدهای اجرایی (اورکستراسیون) باید قابل بازتولید و امن باشند.
- لایهٔ مشاهدهپذیری: تجمیع لاگها، متریکها و تراسها در یک خط لولهٔ قابل جستجو برای تحلیل علت ریشهای.
- امنیت عمومی: رمزنگاری کانالها و دادههای حساس، کنترل دسترسی مبتنی بر نقش و ممیزی مداوم.
الگوها و اولویتهای طراحی
چند الگوی اثباتشده که در پروژههای عملی کمککنندهاند:
- Sidecar: جداسازی موارد غیرتجاری مثل لاگینگ یا مانیتورینگ به روند توسعه را ساده و مستقل میکند.
- Event-driven: کاهش coupling و افزایش تحمل خطا با انتشار رویدادها بهجای فراخوانیهای همزمان.
- Circuit Breaker و Bulkhead: جلوگیری از سرایت خطا و استفادهٔ ایزولهشده از منابع در فشار اوج بار.
- Backwards-compatible APIs: همواره نسخهٔ جدید را بهگونهای طراحی کنید که مصرفکنندگان فعلی ناپایدار نشوند.
مقایسهٔ رویکردها و معیارهای انتخاب
انتخاب بین راهکارهای یکپارچه و cloud-native باید بر پایهٔ معیارهای مشخص انجام شود:
- مقیاسپذیری: اگر نیاز به مقیاس مستقل برای هر قابلیت دارید، رویکرد cloud-native مناسبتر است.
- پیچیدگی عملیاتی: معماری سرویسمحور ابزارها و مهارتهای بیشتری میطلبد؛ اما هزینهٔ توسعه و زمان انتشار را کاهش میدهد.
- سرعت توسعه: در تیمهای بزرگ با مالکیت دامنه توزیعی، تحویل مستقل و موازی مزیت دارد.
مثال عملی: پیادهسازی گامبهگام برای سرویس سفارش آنلاین (مفاهیمی)
این مثال نشان میدهد چگونه اصول را در یک سناریوی واقعی به کار ببندیم:
گام ۱ — تفکیک دامنه و قراردادها
تقسیم به حوزههای سفارش، موجودی و پرداخت. هر حوزه API، دیتاست و جدولهای جدا دارد. مشخص کنید کدام دادهها باید همگام (synchronous) و کدام از طریق رویداد همگامسازی شوند.
گام ۲ — پیادهسازی رویدادمحور
پس از ثبت سفارش، یک رویداد منتشر و مصرفکنندگان مربوطه آن را پردازش میکنند. با این روش، سیستم در برابر تاخیر در یکی از سرویسها مقاومتر میشود.
گام ۳ — استقرار و مقیاسپذیری
هر سرویس را در کانتینر بستهبندی و برای هر سرویس قوانین افقی مقیاسگذاری بر اساس تاخیر و نرخ درخواست تعریف کنید. برای مثال، مقیاس بر مبنای صف کار یا زمان سرویسدهی بهتر از تنها CPU است.
گام ۴ — مشاهدهپذیری و بازیابی
با لاگ ساختاریافته و تراس توزیعشده مسیر خطا را در عرض چند دقیقه بیابید. معیارهای کلیدی: زمان پاسخ، نرخ خطا و طول صف پردازش.
مهاجرت تدریجی: یک راهبرد مرحلهای
مهاجرت کامل یکباره پرریسک است؛ برنامهٔ مرحلهای پیشنهادی:
- شناسایی حوزههای با بیشترین هزینه یا بیشترین نیاز به مقیاس.
- ایجاد قرارداد API برای تعامل با بخشهای قدیمی و نگهداری همزمان هر دو مدل.
- ساخت نمونهٔ اولیه و اجرای تست بار با کاربران محدود.
- گسترش تدریجی با معیارهای سلامت مشخص و بازگشت خودکار در صورت بروز مشکل.
- بازبینی نتایج عملیاتی و بهینهسازی قبل از مهاجرت بخش بعدی.
در هر مرحله دادههای عملیاتی (latency، error rate، مصرف منابع) را ثبت کنید تا تصمیمها مبتنی بر اندازهگیری شوند.
خط لوله CI/CD و استقرار امن
یک خط لولهٔ نمونه شامل این مراحل است:
- ساخت باینری/کانتینر و اسکن وابستگیها برای آسیبپذیری.
- اجرای تستهای واحد و یکپارچهسازی، سپس اجرای تستهای انتها-به-انتها در محیط ایزوله.
- استقرار تدریجی (میانگین درصد ترافیک یا گروههای کاربر) و نظارت خودکار معیارهای سلامت.
- در صورت افزایش نرخ خطا یا افت شاخصها، اجرای بازگشت خودکار و اطلاعرسانی به تیمها.
یک نمونهٔ عملی: اگر نرخ خطا بیش از 0.5٪ و زمان پاسخ 20٪ بیشتر از آستانهٔ تعریفشده شد، خط لوله باید بهطور خودکار rollout را متوقف و rollback اجرا کند.
مشاهدپذیری، متریکها و هشدارها
متریکهای پیشنهادی برای هر سرویس:
- نرخ خطا (error rate) بر حسب نوع خطا.
- پرداختن به P95/P99 زمان پاسخ برای شناسایی کندیهای نادر اما بحرانی.
- مصرف منابع (CPU، حافظه) و طول صفهای داخلی.
- متریکهای تجربهٔ کاربر مانند زمان بارگذاری صفحه.
هشدارها را بر پایهٔ روند و آستانهٔ قابل اقدام تنظیم کنید تا از هشداردهی بیمورد کاسته شود و تیم تنها هنگام وقوع مشکلات واقعی وارد عمل شود.
چکلیست امنیتی و مدیریت داده
چند اقدام عملی و قابل سنجش:
- اجرای رمزنگاری TLS برای تمام ترافیک بین سرویسها و مرور منظم گواهیها.
- کنترل دسترسی با اصل حداقل مجوز و بازبینی دورهای نقشها.
- تقسیم دادهها به حوزههای حساس و غیرحساس و اجتناب از اشتراکگذاری بیمورد پایگاهدادهها.
- نگهداری لاگهای ممیزی و دورهای کردن سیاستهای حفظ دادهها برای انطباق با قوانین نگهداری اطلاعات.
بهینهسازی هزینه و عملکرد
استراتژیهای عملی برای کنترل هزینه:
- تعریف آستانههای مقیاسگذاری هوشمند با مبنای متریکهای واقعی (نه پیشبینیهای خام).
- بهکارگیری کش در لایهٔ مناسب (کلاینت، لبه، سرویس) برای کاهش فراخوانیهای گرانقیمت.
- بازنگری دورهای نسخهها و حذف منابع بلااستفاده؛ نمونهٔ عملی: شناسایی نسخههایی که طی ۳۰ روز اخیر ترافیک نداشتهاند و بررسی نیاز به نگهداری آنها.
روالهای عملیاتی و دفترچهٔ اجرا (Runbook)
نمونهٔ خلاصهای از گامهای Runbook برای وضعیت قطع سرویس:
- شناسایی سرویس مشکلدار از طریق تراسها و متریکها؛ تعیین دامنهٔ اثر (کاربران، سرویسها).
- اجرای تستهای تشخیصی خودکار: اتصال به دیتابیس، سلامت هندلرها، و بررسی صفها.
- اعمال اقدامات موقت: کاهش نرخ ورودی، ریاستارت نمونهها یا rollback نسخهٔ قبلی.
- پس از بازگشت سرویس، ثبت دقیق اقدامات و اجرای تحلیل علت ریشهای و بهروزرسانی Runbook.
پرسشهای متداول (FAQ)
معماری cloud native برنامههای وب برای چه پروژههایی مناسب است؟
برای پروژههایی که به توسعهٔ سریع، مقیاسپذیری مستقل و در دسترسبودن بالا نیاز دارند مناسب است. همچنین وقتی تیمها میخواهند مالکیت حوزهها را میان چند تیم توزیع کنند، این رویکرد مفید خواهد بود.
آیا همیشه باید همهٔ سیستمها را بازنویسی کرد؟
خیر. مهاجرت تدریجی با اولویتبندی بخشهایی که بیشترین سود را دارند توصیه میشود. حفظ تعامل با سیستمهای موجود از طریق قراردادها و لایههای سازگار به کاهش ریسک کمک میکند.
چه معیارهایی برای تصمیمگیری دربارهٔ مهاجرت مهم است؟
بار ترافیکی، نیازهای مقیاس، هزینهٔ نگهداری فعلی، وابستگیهای فنی و میزان تغییرات تجاری مورد نیاز از جمله معیارهای مهم هستند.
منابع و مطالعهٔ بیشتر
برای مرور سریع مفاهیم پایهای و اصطلاحات مرتبط میتوانید به صفحهٔ عمومی دربارهٔ مفاهیم cloud-native مراجعه کنید: Cloud-native (Wikipedia). این مکان خوبی برای شروع مطالعه و یافتن ارجاعات فنی بیشتر است.