
مقایسه پلتفرم خودمیزبان و سرویس اتوماسیون ابری
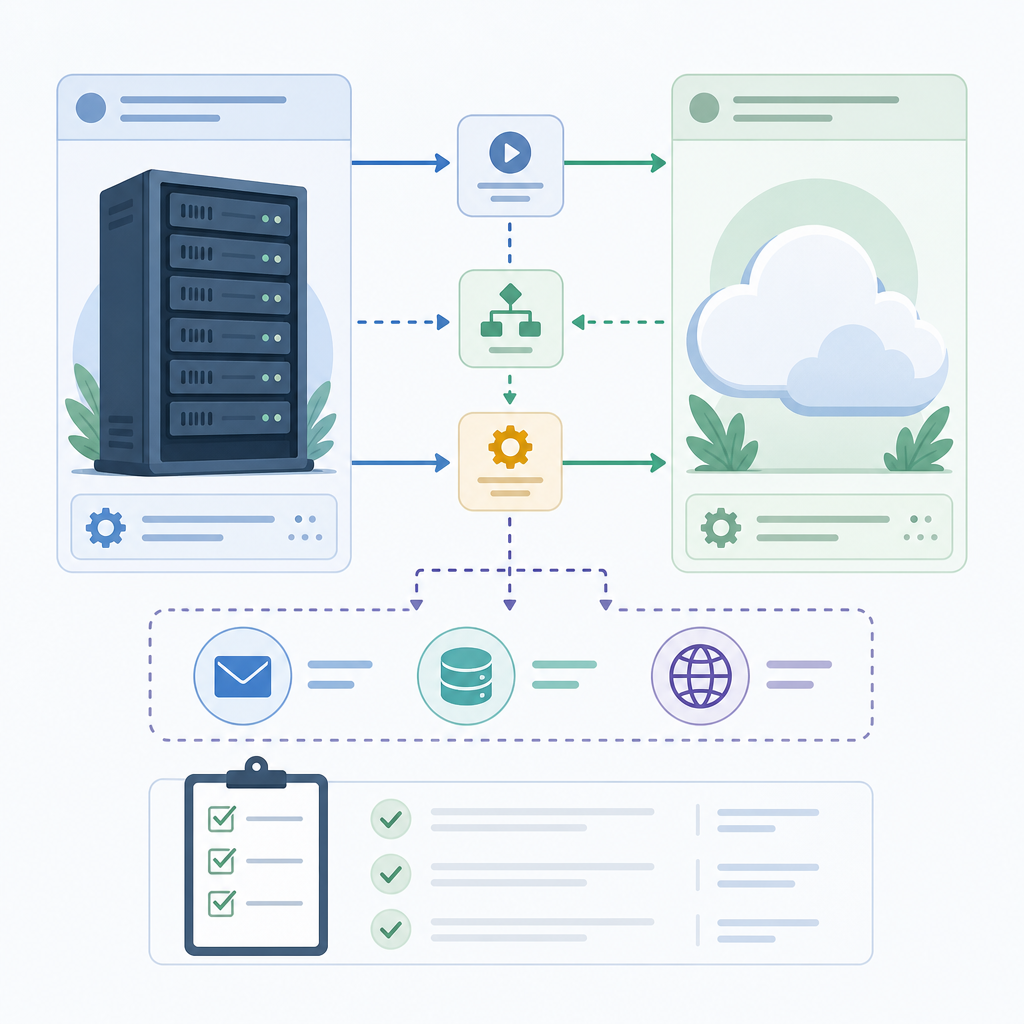
مقایسه پلتفرم خودمیزبان و سرویس اتوماسیون ابری
این مقاله یک بررسی عملی و قابل اجرا برای تصمیمگیرندگان فنی و کسبوکار است. هدف ارائه معیارهای کلیدی، سناریوهای پیادهسازی، چکلیست امنیتی، ماتریس تصمیمگیری و راهنمای مهاجرت برای انتخاب بین پلتفرم خودمیزبان متنباز و سرویس ابری مدیریتشده است.
مبانی و تفاوتهای کلی
پلتفرم خودمیزبان متنباز به شما کنترل کامل روی کد، دادهها و تنظیمات میدهد؛ ولی مسئولیتهای مربوط به نگهداری، امنیت و مقیاسپذیری به عهده تیم داخلی است. در مقابل، سرویس ابری مدیریتشده تجربهای سریعتر برای راهاندازی، بهروزرسانی و مقیاسدهی ارائه میدهد اما سطح سفارشیسازی و دسترسی به لایههای عمیقتر سیستم ممکن است محدودتر باشد.
معیارهای کلیدی برای انتخاب
پیش از انتخاب، این معیارها را بهصورت عملی ارزیابی کنید:
هزینه کل مالکیت (TCO)
محاسبه TCO باید شامل هزینههای زیر باشد:
- هزینه اشتراک سرویس یا نگهداری نرمافزار متنباز.
- زیرساخت: سرورها، ذخیرهسازی، پهنای باند و بکآپ.
- ساعات مهندسی: نصب، پیکربندی و نگهداری روزانه.
- هزینه ریسک: ریکاوری پس از حادثه، جریمههای عدم انطباق و افت سرویس.
فرمول ساده برای مقایسه اولیه:
(هزینه زیرساخت سالانه + ساعات مهندسی × دستمزد ساعتی + هزینه پشتیبانی) = TCO سالانه
زمان راهاندازی و انعطافپذیری
برای اثبات مفهوم (POC) یا فاز آزمایشی، سرویس ابری معمولاً سریعتر است. در پروژههایی که نیاز به سفارشیسازی عمیق یا ادغام با سیستمهای داخلی دارد، خودمیزبانی ممکن است در بلندمدت قابلقبولتر باشد.
امنیت و انطباق
اگر قوانین محافظت از داده یا نیازهای انطباق خاص دارید، خودمیزبانی امکان کنترل بیشتر روی محل ذخیرهسازی، گردش کلیدها و سیاستهای دسترسی را فراهم میکند. اما در سرویسهای ابری، ارائهدهنده ممکن است گواهیها و کنترلهای آمادهای داشته باشد که پیادهسازی آنها درونسازمانی زمانبر است. در هر حالت روی موارد زیر تمرکز کنید:
- رمزنگاری در انتقال (TLS) و رمزنگاری در حالت ایستا.
- مدیریت کلید امن و گردش دورهای کلیدها.
- کنترل دسترسی مبتنی بر نقش (RBAC) و حداقل امتیاز موردنیاز.
- لاگگذاری متمرکز، تحلیل لاگ و نگهداری لاگ برای انطباق.
مقیاسپذیری و عملیات روزانه
سرویس ابری مدیریتشده بخشی از عملیات مقیاس را اتوماسیون میکند (افزایش/کاهش ظرفیت، تعادل بار، بهروزرسانیها). خودمیزبانی نیاز به طراحی سیستم صفمحور، مانیتورینگ و اجرای روی خوشهها دارد. معیارهای عملی برای بررسی:
- حداکثر تاخیر قابل قبول در اجرای گردشکار.
- میانگین و پیک اجرای روزانه (throughput).
- قابلیت از کار افتادگی (high availability) و بازیابی از خرابی (RTO/RPO).
طراحی تجربه کاربری و روند تعریف گردشکار
برای پذیرش درونسازمانی، تجربه کاربری و ابزارهای تعریف گردشکار اهمیت حیاتی دارند:
- رابط بصری Drag & Drop برای کاربران تجاری.
- قابلیت تعریف متغیرها، شرطها و حلقهها بدون کدنویسی.
- ابزارهای تست، شبیهسازی و اجرای مرحلهای (step-through) برای توسعه و عیبیابی.
- ثبت لاگ و مشاهده اجرای هر گره (node) برای بررسی خطاها.
مثال عملی: گردشکار ایمیل → ذخیرهسازی → اطلاعرسانی (مرحلهای)
این سناریو را بهصورت مرحلهای برای هر رویکرد شرح میدهیم تا تفاوتهای عملی مشخص شوند.
هدف
وقتی ایمیل حاوی پیوست دریافت شد، پیوست استخراج و اعتبارسنجی شده، در محل امن ذخیره و اطلاعرسانی با لینک یا شناسه ارسال شود.
مراحل عملی مشترک
- تعریف تریگر ورود ایمیل یا اسکن دورهای صندوق پستی (IMAP/POP).
- استخراج پیوست و اعتبارسنجی فرمت و اندازه؛ اجرای اسکن آنتیمالور در صورت نیاز.
- آپلود فایل به فضای ذخیرهسازی امن و ایجاد شناسه یکتا.
- ثبت لاگ رویداد در پایگاه داده یا سرویس لاگسنتر.
- ارسال اعلان به کانالهای داخلی (چت تیمی، ایمیل مانیتورینگ یا وبهوک).
پیادهسازی خودمیزبانی: نکات عملی
- نصب و پیکربندی سرور با دسترسی ایمن؛ فراهمسازی TLS برای ارتباطات IMAP/SMTP.
- افزودن ماژول یا اسکریپت پردازش پیوست؛ تعریف قواعد اعتبارسنجی و NAT برای دانلود ایمن.
- انتخاب مکان ذخیرهسازی (NAS، فایلسرور داخلی یا فضای ابری خصوصی) و سیاستهای نگهداری.
- تنظیم مانیتورینگ اجرای گردشکار و آلارم برای خطاها یا زمانهای خارج از SLA.
پیادهسازی سرویس ابری: نکات عملی
- استفاده از تریگرهای آماده برای ایمیل و اکشنهای از پیش تعریفشده برای ذخیرهسازی و اطلاعرسانی.
- تعیین سطح دسترسی و OAuth برای اتصال به صندوق پستی و سرویس ذخیرهسازی.
- تنظیم سیاستهای نگهداری و دسترسی در پنل سرویس؛ اطمینان از رمزنگاری دادهها.
- بررسی قیمتگذاری برای تعداد اجرای گردشکار و حجم ذخیرهسازی در بودجهبندی.
نمونه سناریو مرحلهای (قابل اجرا)
برای هر مرحله، یک چکلیست کوتاه جهت اجرا:
- پیشنیاز: دسترسی IMAP با رمزنگاری؛ حساب ذخیرهسازی با API کلید.
- تریگر: تنظیم فیلتر برای ایمیلهای دارای پیوست با موضوع مشخص.
- پردازش: اجرای اسکریپت اعتبارسنجی و تبدیل فرمت در صورت نیاز.
- بارگذاری: استفاده از API ذخیرهسازی با آپلود در مسیر محافظتشده و بازگرداندن شناسه.
- اطلاعرسانی: ارسال وبهوک با شناسه به سیستم داخلی تیم و ثبت لاگ نهایی.
چکلیست امنیتی و انطباق عملی
برای تضمین امنیت و رعایت استانداردها، فهرست زیر را پیاده کنید:
- رمزنگاری TLS برای همه ارتباطات و رمزنگاری در حالت ایستا با الگوریتمهای استاندارد.
- مدیریت کلید امن: استفاده از سرویسهای مدیریت کلید یا HSM و گردش دورهای کلیدها.
- اجرای RBAC و حداقل امتیاز برای سرویسها و کاربران انسانی.
- لاگگذاری متمرکز، نگهداری امن لاگ و تحلیل برای تشخیص رفتارهای غیرطبیعی.
- آزمون نفوذ دورهای و مدیریت وابستگیها برای بستن آسیبپذیریها.
- نسخهبرداری و برنامه بازیابی فاجعه با مقادیر RTO/RPO مشخص.
برای اطلاع از شیوههای امن توسعه و تست، منابع عمومی مانند OWASP اطلاعات مفیدی دارند: OWASP.
الگوهای مقیاسدهی و بهینهسازی عملکرد
چند الگوی عملی برای محیطهایی با حجم بالا:
- استفاده از صفهای کاری بهجای اجرای همزمان؛ این کار تحملپذیری در برابر نوسانات بار را افزایش میدهد.
- افزایش موازیسازی از طریق خوشهبندی کانتینرها یا نمونههای چندگانه برای نودهای پردازشی.
- استفاده از کش برای ذخیره نتایج موقت و کاهش تماس با سرویسهای خارجی.
- معیارهای کلیدی: درصد موفقیت اجرا، میانگین زمان اجرای گردشکار و تاخیر در اکشنهای خارجی.
ماتریس تصمیمگیری و راهنمای سریع
یک ماتریس ساده که تیم میتواند برای ارزیابی با وزندهی استفاده کند:
- تعیین وزن برای هر معیار (کنترل داده، سرعت راهاندازی، منابع فنی، حساسیت هزینهای).
- امتیازدهی 1–5 برای هر معیار در هر گزینه (خودمیزبانی و سرویس ابری).
- محاسبه امتیاز وزنی و مقایسه مجموعها؛ مجموع بالاتر نشاندهنده گزینه مناسبتر است.
پیشنهاد کاربردی: برای POC وزن سرعت راهاندازی را افزایش دهید؛ برای پروژههای حساس به حریم خصوصی وزن کنترل داده را بیشتر کنید.
مهاجرت تدریجی: برنامه پیشنهادی 6 مرحلهای
- مرحله اول — تحلیل: شناسایی گردشکارهای حیاتی و معیارهای عملکرد.
- مرحله دوم — POC: اجرا روی سرویس ابری برای تایید منطق و هزینههای عملیاتی.
- مرحله سوم — طراحی معماری خودمیزبانی (در صورت نیاز): مستندسازی وابستگیها و الگوهای مقیاسدهی.
- مرحله چهارم — تست بار و امنیت: شبیهسازی پیکهای ترافیک و اجرای تست نفوذ.
- مرحله پنجم — مهاجرت داده و اتوماسیون: انتقال امن و هماهنگسازی بین دو محیط.
- مرحله ششم — عملیات و بهینهسازی: مانیتورینگ، هزینهسنجی و بازبینی دورهای سیاستها.
پرسشهای متداول (FAQ)
آیا میتوان از مدل هیبرید استفاده کرد؟
بله. ترکیب دو رویکرد رایج است: بخشهای حساس و دارای مقررات سخت را خودمیزبانی کرده و بخشهای عمومی یا غیرحساس را روی سرویس ابری نگه داشته یا بالعکس.
چه زمانی خودمیزبانی منطقی است؟
زمانی که نیاز به کنترل کامل روی دادهها، سفارشیسازی سطح کد یا الزامات انطباق محلی وجود داشته باشد و تیم فنی قادر به نگهداری و پشتیبانی باشد.
معمولترین اشتباهات پیادهسازی چیست؟
- نداشتن برنامه پشتیبان و بازیابی فاجعه روشن.
- برآورد پایین ساعات مهندسی و هزینه نگهداری.
- نادیده گرفتن نیازهای مانیتورینگ و لاگگذاری برای تولید.
منابع برای مطالعه بیشتر
برای آشنایی با مفاهیم پایه و الگوها میتوانید از منابع عمومی مثل مقالات و ویکیها استفاده کنید؛ همچنین استانداردهای امنیتی و بسترهای مدیریت کلید را بررسی کنید.